Проектирование ИИ-процессов для небольших команд начинается с одной повторяющейся задачи: что поступает на вход, что требует интерпретации, кто может одобрить изменение и как подтверждается выполнение. Используйте ИИ для неоднозначных этапов, обычные правила — для предсказуемых шагов, а понятный маршрут проверки — для исключений. Цель состоит в том, чтобы сократить ручную координацию, не создавая при этом неуправляемую систему.
Начните с одной повторяющейся задачи вашей команды
Для небольшой команды проект автоматизации должен снимать конкретную нагрузку, а не создавать вторую работу по обслуживанию самой автоматизации. Обозначьте входящие данные, сотрудника, который их сейчас обрабатывает, принимаемое им решение и запись, подтверждающую завершение. Формулировка «автоматизировать операционные процессы» слишком широка. «Подготовить входящие запросы для нужного ответственного с прикрепленным источником и списком нерешенных вопросов» — это понятный и проверяемый объем работ.
Прежде чем подключать ИИ, проверьте, нельзя ли решить проблему доработкой формы, сохраненным представлением, стандартной интеграцией или детерминированным правилом. Языковая модель полезна там, где требуется интерпретация вариативного текста или документов. Она не нужна для копирования известного поля, сравнения сроков или маршрутизации по точному статусу. В смешанных процессах можно сочетать оба подхода, не превращая каждый шаг в решение ИИ.
Используйте библиотеку рабочих процессов, чтобы определить триггеры, состояния и зоны ответственности. Если никто не может объяснить, как выглядит качественный результат, или обработать исключения, сначала согласуйте эти рабочие правила. Команде не нужна идеальная карта процессов, но нужен человек с полномочиями решать вопросы, с которыми программа справиться не может.
Разделяйте интерпретацию и право на выполнение действия
Практичная архитектура включает пять рубежей: принять задачу, интерпретировать только неоднозначную часть, проверить предложенный вариант, санкционировать действие и подтвердить прием целевой системой. Храните предложения языковой модели отдельно от кода, который изменяет записи или обращается к клиенту. Корректно сформированное предложение само по себе не дает разрешения на его выполнение.
Например, модуль извлечения данных может предложить категорию запроса и возможный идентификатор клиента. Затем правила приложения проверяют, существует ли такой клиент, однозначно ли совпадение и имеет ли вызывающий сервис доступ к этой записи. Неизвестные или противоречивые совпадения остаются неразрешенными. Промпт не должен выдумывать идентификатор аккаунта лишь для того, чтобы упростить следующий шаг.
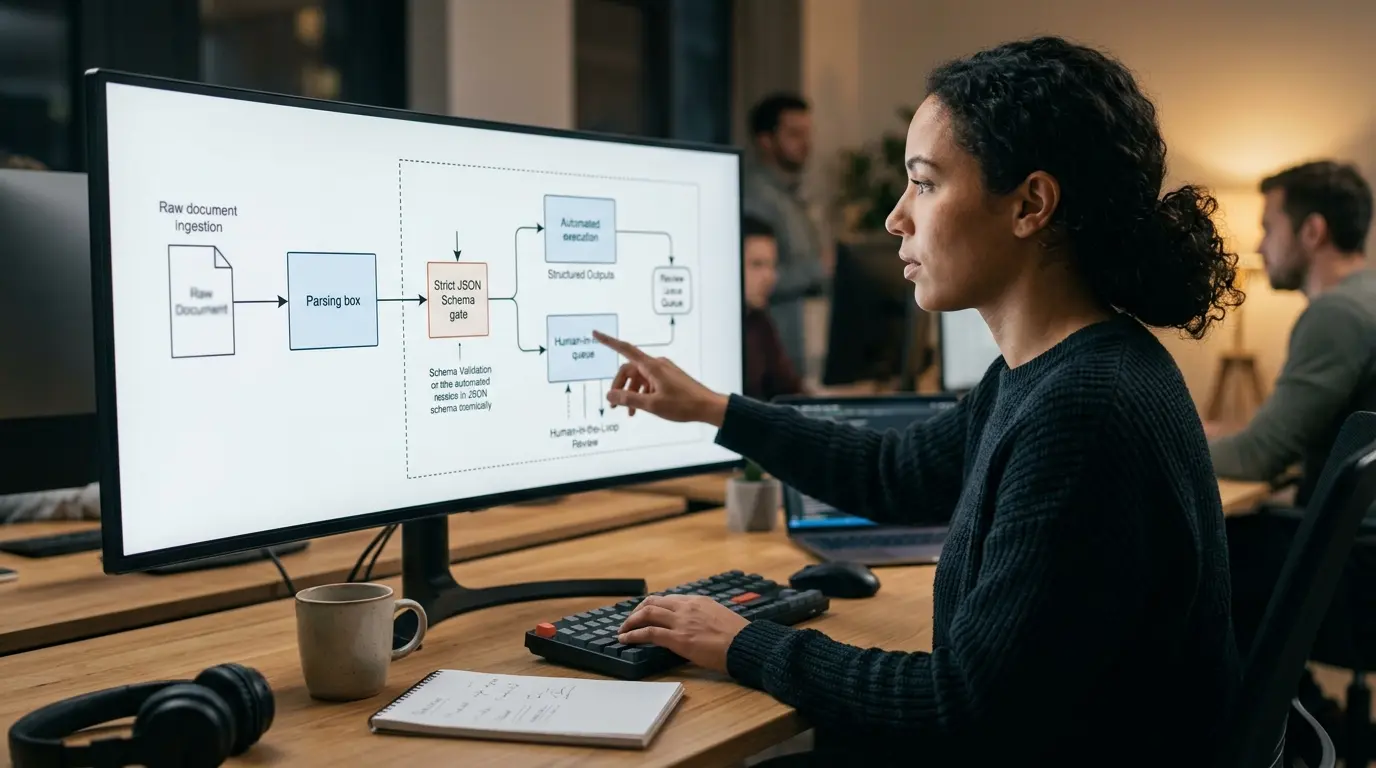
Используйте постоянный идентификатор задачи и компактную модель состояний: получено, требует проверки, готово, отправляется, подтверждено, требует разбирательства. Фиксируйте переходы и актуальные версии ПО. Ограничивайте доступ к исходным материалам и задайте сроки хранения: поиск причин сбоя не повод копировать все конфиденциальные документы в общие журналы. Наше сравнение агентов и рабочих процессов объясняет, в каких случаях более открытая модель выполнения требует дополнительных мер контроля.
Проверяйте смысл, а не только структуру JSON
Схема проверяет форму ответа: обязательные поля, типы данных и поддерживаемые ограничения. Она не может подтвердить, что правдоподобная сумма счета, дата или идентификатор взяты из корректного источника. Относитесь к структурной валидации как к первому рубежу, добавляя затем сопоставление с источником, арифметические проверки (где применимо), сверку с эталонными данными и явную обработку отсутствующих значений.
Запрашивайте статус «неизвестно» вместо догадок, если подтверждающих данных нет. Сохраняйте ссылку на подтверждающий фрагмент или область документа, чтобы проверяющий мог верифицировать результат. Сами ссылки на источники также требуют проверки: сгенерированная цитата или номер страницы автоматически доказательством не являются.
Документация Anthropic по структурированному выводу описывает ответы с ограничениями по схеме и валидацию через SDK. Эти средства контроля формата полезны, однако приложению все равно требуются специфические бизнес-проверки. Тестируйте отказы, неполные, избыточные и некорректно сформированные результаты наряду с ожидаемым ответом. Безопасным исходом непройденной проверки является явно видимая неразрешенная задача, а не скрытая подстановка значений в поля.
Практический пример: подготовка обращений без отправки непроверенных ответов
Это иллюстративный сценарий проектирования, а не клиентский кейс и не измеренный результат YAS. Представьте небольшую сервисную команду, принимающую обращения на общий почтовый ящик. Один сотрудник читает каждое сообщение, находит запись клиента, выясняет у коллег ответственного за тему и копирует краткое содержание в CRM. Первая версия может подготовить эту передачу данных, не формируя автоматических обязательств перед клиентом.
- Прием: сохраните разрешённую для обработки ссылку на сообщение и стабильный идентификатор задачи. Определяйте повторное поступление одного и того же сообщения.
- Интерпретация: предложите категорию, краткую сводку и недостающую информацию. Относитесь к содержимому сообщений как к недоверенным входным данным, а не как к инструкциям для предоставления доступа к инструментам.
- Проверка: сопоставьте клиента с записями, доступ к которым разрешён. Несколько совпадений, неподтверждённые утверждения или отсутствующие идентификаторы отправляются на проверку человеку.
- Назначение: используйте актуальные правила, чтобы предложить ответственного. Если ни одно правило не подходит, оставьте запрос в общей очереди исключений с назначенным ответственным.
- Подтверждение: запишите утвержденную внутреннюю запись и проверьте ссылку на нее в целевой системе. На этом начальном этапе оставьте ответы клиентам ручными.
Протестируйте типовой запрос, неизвестного клиента, дубликат сообщения, ложную инструкцию в тексте и тайм-аут после записи в CRM. Приемка означает, что каждый сценарий переходит в требуемое состояние с сохранением контекста. Это не означает, что каждое сообщение обрабатывается автоматически. Если у команды уже есть надежная маршрутизация входящих и требуется лишь более понятная форма, эта заказная разработка может быть не оправдана.
Сделайте проверку посильной для вашей текущей команды
Определите правила проверки исходя из последствий и фактов: неизвестные совпадения, конфликтующие значения, операции с ограниченным доступом, изменение реквизитов платежа или действие за пределами согласованного периметра. Заявленная моделью уверенность не является калиброванной вероятностью. Если оценка классификатора используется для маршрутизации, сопоставляйте ее порог с размеченными примерами и стоимостью ошибки; не используйте ее как единственное основание для авторизации критически важных действий.
Удобный интерфейс проверки показывает источник, предлагаемое изменение, непройденные проверки и допустимые дальнейшие действия. Предусмотрите возможность исправить, отклонить, запросить информацию и отложить, если этого требует процесс. Фиксируйте, кто утвердил ту или иную версию. Утверждение раннего черновика не должно неявно авторизовывать измененный впоследствии запрос.
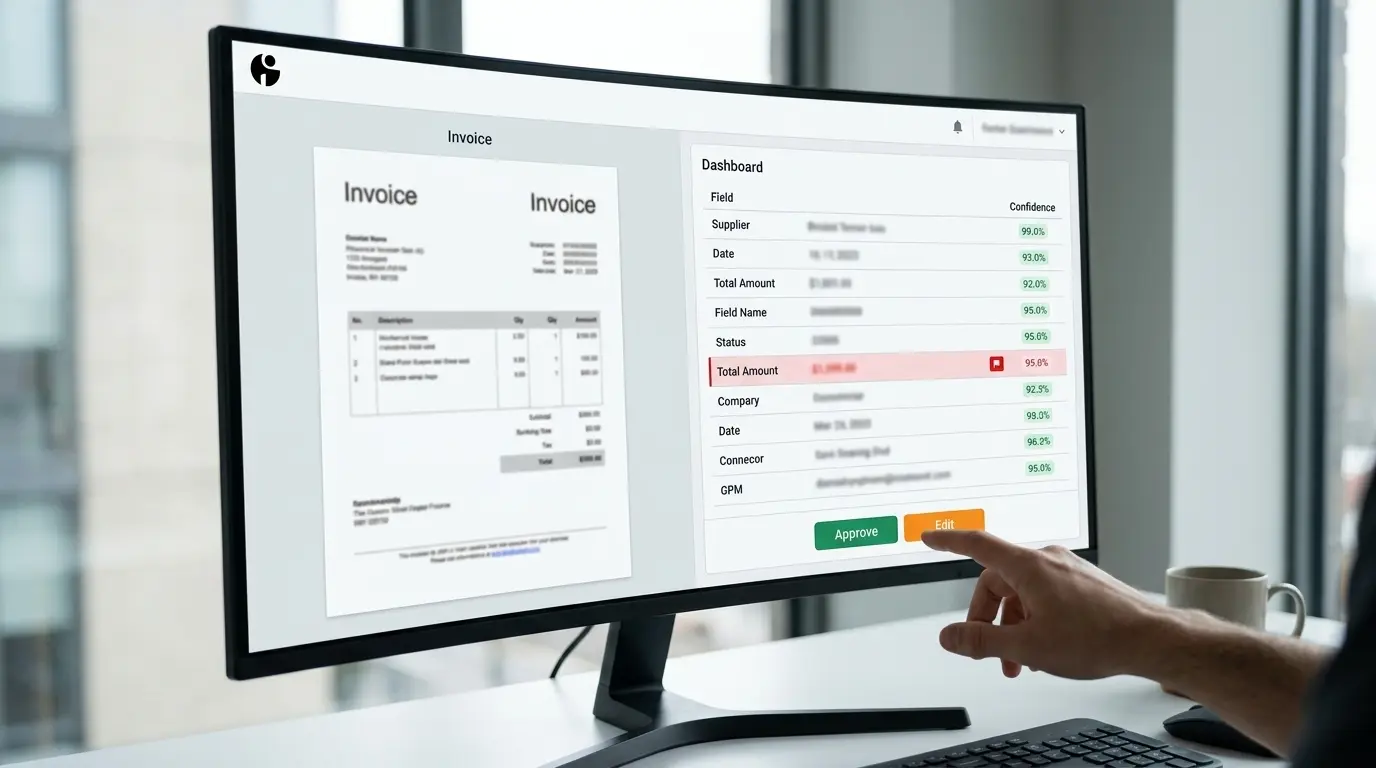
Продумайте отсутствие ответственного и допустимую нагрузку на очередь. Кто увидит просроченное обращение? Может ли продолжаться обычная работа, пока один запрос ожидает рассмотрения? Когда следует приостанавливать автоматический приём новых заявок? Без этих решений проверка человеком просто переносит скрытый завал из почтового ящика в новый интерфейс.
Проектируйте с учетом сбоев и неопределенных результатов
Отделяйте сбои, при которых безопасны повторные попытки, от невалидных входных данных, отказа в доступе и неопределенных результатов внешней записи. Используйте ограниченное число повторов с задержкой для допустимых временных сбоев. Не повторяйте попытки бесконечно и не превращайте ошибку прав доступа в запрос от учетной записи с более широкими правами.
Тайм-аут после отправки запроса на запись не говорит о том, применила ли его целевая система. Постоянный ключ идемпотентности помогает только тогда, когда целевая система поддерживает соответствующий контракт, а запрос соблюдает его область и срок действия. В противном случае используйте поиск в целевой системе или шаг сверки и эскалируйте неопределенность перед повтором необратимого действия. AWS объясняет контракт, лежащий в основе безопасных повторных попыток; локальное добавление ключа не является сквозной гарантией доставки.
Второй поставщик модели не является автоматической страховкой. Он может отличаться по поведению, обработке данных и поддерживаемому формату вывода. Оцените и авторизуйте его до того, как использовать в качестве резерва. Для небольшого первого релиза ручная обработка такой задачи может оказаться проще, чем поддержка второго провайдера и дополнительного набора тестов.
Оценивайте задачу целиком, включая этап проверки
Зафиксируйте текущий объем, время активной работы, время ожидания, частоту исправлений и пропущенные случаи до пилота. Сравните аналогичные категории задач после него. Учитывайте время, затраченное на проверку результатов, разбор исключений и поддержку интеграции. Быстрый этап извлечения данных все равно может замедлить общий процесс, если проверяющим приходится восстанавливать недостающий контекст.
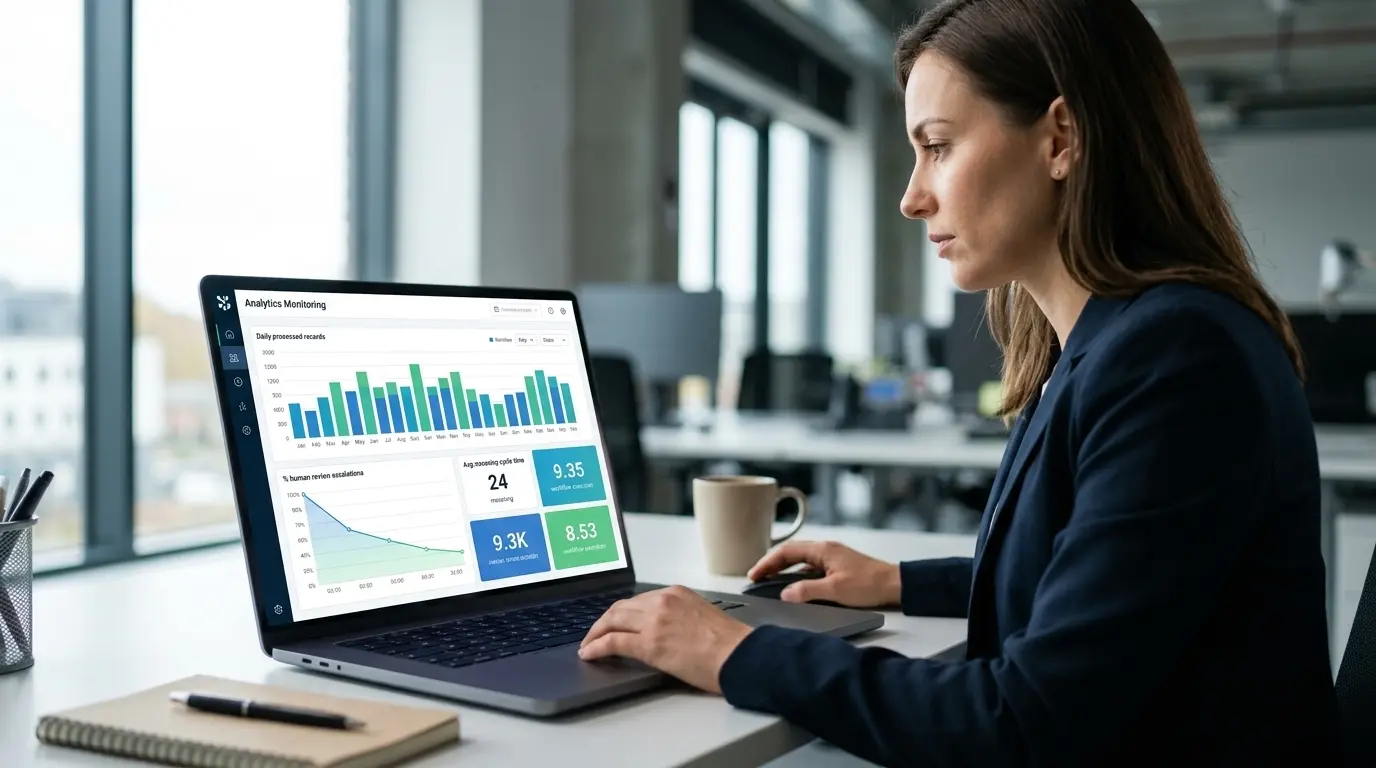
Используйте компактный набор метрик: поступившие задачи, подтвержденные задачи, нерешенные задачи, возраст самой старой нерешенной задачи, затраченные минуты оператора и эксплуатационные расходы. Отделяйте результаты для клиентов от внутренних сигналов о завершении. Письмо в очереди на отправку — не доказательство того, что клиент его прочитал; запись в CRM — еще не квалифицированная продажа. Анализируйте изменения в частоте ошибок наряду с любым сокращением ручного труда.
Согласуйте критерии масштабирования, корректировки или остановки до запуска пилота. Экономия зависит от реальной нагрузки и затрат на проверку, а не от самого факта наличия ИИ. Наше руководство по стоимости рабочих процессов помогает структурировать расходы на настройку, интеграцию и текущую эксплуатацию как отдельные статьи затрат.
Что должно быть определено при внедрении решения YAS под ключ
YAS создает целевую ИИ-автоматизацию для повторяющихся бизнес-задач. На первой встрече следует определить текущее узкое место, используемые инструменты, примерный объем и ответственного владельца. На этой основе мы можем оценить, подойдет ли настройка, готовый коннектор или заказная разработка. Интеграция зависит от фактически доступных прав и возможностей: далеко не каждая устаревшая система предоставляет пригодный к использованию API.
Предлагаемый план внедрения должен описывать поддерживаемые входные данные, разрешенные действия, интеграции, правила проверки, примеры для приемки, зоны ответственности при развертывании и процедуры восстановления. Передача проекта должна определять, кто управляет доступами, регламентами и незавершенными задачами. Согласовывайте обслуживание и поддержку отдельно, не предполагая, что бессрочное сопровождение включено в саму разработку.
Посмотрите публичные примеры автоматизации на базе ИИ, чтобы ознакомиться с фактами, и не смешивайте эти примеры с иллюстративным сценарием обработки входящих сообщений выше. Чтобы обсудить ИИ-автоматизацию в рамках единого проекта внедрения, опишите один процесс и то, где именно в нем возникают сложности. Для этого первичного запроса учетные данные или записи о клиентах не требуются.
Когда с разработкой стоит повременить
Сделайте паузу, если процесс меняется быстрее, чем команда успевает его описывать, никто не отвечает за исключения, нет нужных доступов или объём задач слишком мал, чтобы оправдать расходы на эксплуатацию. Сначала улучшите входные данные или уточните регламенты. Надёжный ручной чек-лист часто оказывается более полезным первым шагом, чем разработка специализированной системы.
Не начинайте с автономных финансовых, договорных или иных критически важных действий только потому, что их ручная обработка обходится дорого. Начните с подготовки данных, сверки или контролируемого внутреннего обновления, если факты указывают на практическую пользу именно в этих границах. Любое расширение требует отдельной оценки; успешное тестирование одного сценария не даёт права на выполнение несвязанных действий.
Чек-лист для первого релиза
- Выберите одну регулярную задачу и назначьте ответственного.
- Сравните оптимизацию процесса или настройку существующих инструментов с разработкой индивидуального решения.
- Определите необходимые данные, требуемые права доступа и сроки хранения.
- Разделите логику интерпретации моделью, валидацию и права на совершение действий.
- Опишите стандартные сценарии, случаи отсутствия данных, дубликаты, необходимость ручной проверки и неопределённый статус доставки.
- Протестируйте решение на типовых согласованных примерах, исключив непреднамеренные внешние действия.
- Согласуйте критерии приёмки, инструкции для операторов, порядок восстановления и зону ответственности техподдержки.
- Сравните результаты пилота с базовыми ручными показателями, прежде чем расширять охват.
Полезный результат — это процесс, которым ваша команда может управлять и который способна контролировать, а не схема с максимальным числом ИИ-шагов. Начните с одного узкого места, чётко зафиксируйте границы и расширяйте решение только тогда, когда работающая версия подтвердит готовность к следующему шагу.
Выберите минимальный уровень действий, на котором уже можно подтвердить пользу. Расширяйте границы только тогда, когда это подтверждают типовые тесты, доступная проверка и средства контроля целевой системы.
| Граница | Когда подходит | Контроль человеком | Когда остановиться или отступить |
|---|---|---|---|
| Только подготовка | Входные данные различаются или действие имеет существенные последствия. | Проверять каждый результат до любой внешней записи. | Не хватает данных, они противоречат друг другу или права доступа неясны. |
| Подготовка и предложение | Категории и критерии приёмки достаточно стабильны для теста. | Проверять очередь исключений и подтверждать предложенные изменения. | Ошибки повторяются, очередь стареет или правила постоянно меняются. |
| Автоматическое действие | Типовые тесты пройдены, а целевая система поддерживает безопасную обратимую или идемпотентную запись. | Выборочно проверять завершённые операции и назначить ответственного за исключения. | Результат неизвестен, права изменились или сверка не удалась. |
Часто задаваемые вопросы
Нужна ли небольшой команде заказная ИИ-система или достаточно готового инструмента?
Начните с готового инструмента, если его правила, права доступа и обработка исключений закрывают задачу. Заказной сценарий стоит рассматривать, когда процесс затрагивает несколько систем, требует обоснованной интерпретации данных или приводит к затратным передачам задач между сотрудниками, с которыми текущие инструменты не справляются. Сравнивайте совокупную стоимость владения, а не только подписку на модель.
В каких случаях сценарий должен передавать запись на проверку человеку?
Требуйте участия человека при отсутствии или противоречивости данных, неопределённых совпадениях записей, действиях с ограниченным доступом и отклонениях от регламента. Финансовые и другие важные решения должны оставаться в согласованных границах авторизации человеком. Внутренняя уверенность модели не заменяет правило согласования; любой порог скоринга требует проверки на репрезентативных размеченных примерах.
Гарантирует ли валидный JSON корректность извлечённых данных?
Нет. Схема способна проверить структуру, обязательные поля и поддерживаемые ограничения. Правдоподобная, но неверная сумма, дата или идентификатор учётной записи всё равно могут пройти проверку. Сверяйте значения с первоисточником и доверенными записями, допускайте неизвестный результат и блокируйте неразрешённые действия в связанных системах.
Как небольшой команде оценить окупаемость автоматизации?
Сравните аналогичные объёмы работы до и после запуска пилота: время на обработку и проверку, время ожидания, количество ошибок, пропущенные случаи и эксплуатационные расходы. Учитывайте затраты на настройку, обслуживание и рабочее время операторов. Сам по себе высокий процент автоматической обработки не означает улучшение сервиса или положительный возврат инвестиций.
Что происходит при тайм-ауте API после операции записи?
Тайм-аут может оставить результат операции неизвестным. Используйте документированные механизмы идемпотентности целевой системы и проверку статуса, где это возможно. Сверьте состояние операции перед повторной попыткой необратимого действия. Оставляйте нерешённые записи видимыми ответственному сотруднику, вместо того чтобы автоматически считать операцию успешной или неуспешной.
Что предоставить YAS для обсуждения проекта автоматизации?
Опишите одну регулярную задачу, используемые инструменты, примерный объём, текущее узкое место и ответственного за результат. Для первичного запроса не требуются учётные данные или персональные данные клиентов. После этого мы сможем определить ограничения по доступу, границы первой версии, проверки приёмки и требования, которые необходимо согласовать до начала реализации.