Сообщения об уязвимостях приходят из разных каналов, а контекст и ответственность часто приходится собирать вручную. Публичные вакансии подтверждают саму обязанность инженеров, но не раскрывают внутренние инструменты компаний. Ниже — практическая схема для собственной команды: проверить источник, дополнить разрешённые данные и передать решение уполномоченному специалисту, не скрывая неопределённость.
Что показывают публичные вакансии
Анализ подтвержденных объявлений о вакансиях показывает повторяющиеся операционные обязанности, сосредоточенные на триаже безопасности, реагировании на инциденты и анализе угроз. В вакансии Security Engineer, Detection and Response компания Notion указывает, что от инженера требуется "Translate threat intelligence and adversary TTPs into durable detections, telemetry requirements, and response improvements." В описании проводится прямая связь между поступающими сведениями о тактиках злоумышленников и результатами разработки средств детектирования.
Аналогично, в описании вакансии Security Engineer в Figma указано, что кандидатам предстоит "participate in operational security responsibilities like security reviews, consulting, vulnerability triage, and security incident response." В компании Ramp две разные вакансии в сфере безопасности описывают схожие функции первичной обработки. В объявлении на позицию Detection & Response Lead перечислена обязанность "Respond and assist with security requests and incidents submitted by Ramp team members," тогда как вакансия Product Security Engineer возлагает ответственность за "Lead remediation of prioritized issues across our technology stack: collaborating with other engineers to triage and fix vulnerabilities discovered internally, through penetration testing, and through our bug bounty program."
Эти публичные вакансии показывают, что компании из сфер SaaS и финтеха явно выделяют инженерные ресурсы на прием, классификацию и распределение находок в области безопасности.
- Notion поручает инженерам по детектированию трансформировать данные об угрозах и тактиках в надежные правила обнаружения и требования к телеметрии.
- Figma включает триаж уязвимостей и оперативное реагирование на инциденты в число ключевых обязанностей инженера по безопасности.
- Ramp указывает в профильных описаниях вакансий помощь по запросам внутренних команд, реагирование на инциденты и координацию устранения уязвимостей в рамках bug bounty.
Путь от сигнала к задаче
При совместном рассмотрении эти обязанности иллюстрируют общий операционный цикл. Входящие сигналы поступают из различных источников, включая обращения сотрудников, отчеты о пентестах, сторонние программы bug bounty и внешние потоки данных об угрозах. Функция безопасности должна обрабатывать эти разнородные входящие данные, оценивать технический контекст и формировать конкретные задачи: правила детектирования, спецификации телеметрии или приоритетные задания на исправление для команд разработки продукта.
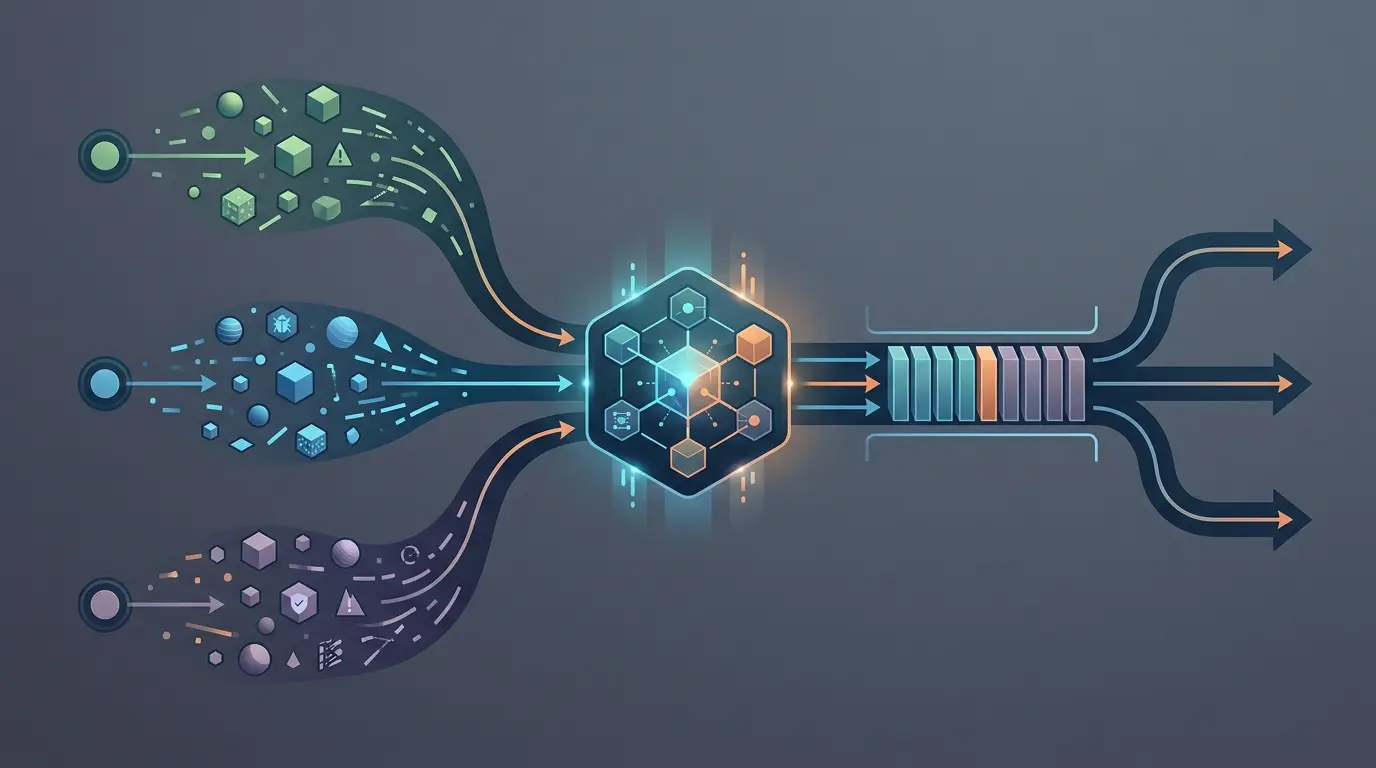
Обоснованный вывод заключается в том, что командам, получающим отчеты из нескольких одобренных каналов, необходим единый способ валидации каждой записи относительно собственной инфраструктуры. Из-за отсутствия метаданных инженеру может потребоваться определить затронутый ресурс, проверить доступные подтверждения и назначить следующий этап проверки. Вакансии фиксируют лишь обязанности, но не частоту, используемые инструменты или измеряемую стоимость этой работы внутри упомянутых компаний.
- Сбор данных из нескольких каналов: внешняя аналитика угроз, запросы внутренних сотрудников, пентесты и раскрытия уязвимостей.
- Этап оценки: проверка указанного ресурса, исходных свидетельств, известных владельцев и границ доступной оценки возможности эксплуатации.
- Отправка результатов: подготовка изменений правил детектирования, записей об инцидентах или задач по устранению для авторизованной проверки и назначения.
Измерьте текущий процесс
Объявление о вакансии описывает набор обязанностей, но не измеряет, насколько часто выполняется задача, скольких систем она касается или какое внутреннее ПО уже поддерживает сотрудников. Прежде чем делать вывод о том, что операционный процесс требует внедрения нового программного обеспечения, инженерная команда должна собрать объективную операционную телеметрию собственных рабочих процессов.
Используйте утвержденную репрезентативную выборку находок, чтобы измерить объем входящих данных по каналам, время на определение владельца ресурса, трудозатраты на повторную проверку дубликатов и время до подтвержденного назначения. Отделяйте задержки, вызванные нехваткой данных или неясным владением ресурсом, от времени, затраченного на необходимый анализ безопасности: инструмент автоматизации не устранит потребность в расследовании и экспертной оценке.
- Аудит объема входящих данных по порталам bug bounty, потокам со сканеров и внутренним каналам сообщений.
- Измерение частоты дублирующихся отчетов и оповещений о неразмеченных ресурсах.
- Отслеживание времени между приемом отчета и подтвержденным назначением владельцу сервиса.
оцените затраты на внедрение, эксплуатацию и проверку до разработки внутренних инструментов с помощью материала о том, как рассчитать стоимость автоматизации рабочих процессов.
Начните с одного канала
Если внутренний аудит показывает, что время постоянно тратится на сбор одного и того же контекста и маршрутизацию находок, может помочь небольшой рабочий процесс. Начните с одного утвержденного входного канала, одного типа проблем и одной целевой очереди. Цель состоит в подготовке структурированного пакета для проверки, а не в замене инженера по безопасности или создании автономной системы принятия решений.
Рабочий процесс может принимать записи через поддерживаемые API или вебхуки и прикреплять только те внутренние метаданные, к которым у него есть доступ на чтение. Если существует доверенный каталог сервисов, он может искать потенциального владельца, среду и критичность, сохраняя при этом исходный источник и результаты поиска. Отсутствующие или конфликтующие совпадения должны оставаться видимыми для ручной проверки.
Сравнивайте ограниченную штатную интеграцию и собственный рабочий процесс только тогда, когда измеренные требования остаются невыполненными. Учитывайте контроль доступа, обработку исключений, мониторинг, восстановление и дальнейшую ответственность.
- Один утвержденный коннектор приема данных, сохраняющий исходный отчет и идентификатор источника.
- Поиск контекста в рамках предоставленных прав доступа, способный возвращать явный результат «неизвестно» или статус конфликта.
- Пакет для проверки в существующем трекере инженерных задач, создаваемый только после авторизованного решения о маршрутизации.
задайте технические границы небольшого пилотного проекта с помощью материала о том, как определить рамки MVP без лишних затрат.
Проверки до применения ИИ
Нормализуйте поддерживаемые структурированные поля, проверяйте обязательные значения и выполняйте поиск вероятных дубликатов перед использованием генеративной модели. Извлечение данных из произвольного текста не становится детерминированным лишь потому, что результат представлен в формате JSON. Сохраняйте ссылку на исходные данные, версию парсера и результат валидации, чтобы инженер мог проверить, что было принято, отклонено или оставлено под сомнением.
После этих проверок модель может предложить краткую сводку на простом языке или вопросы для проверяющего. Относитесь к предложенным уровням критичности, возможности эксплуатации и шагам по устранению как к непроверенным черновикам. Они не должны определять приоритет, отклонять отчет или изменять производственные системы в обход утвержденного в организации процесса безопасности и решения уполномоченного специалиста.
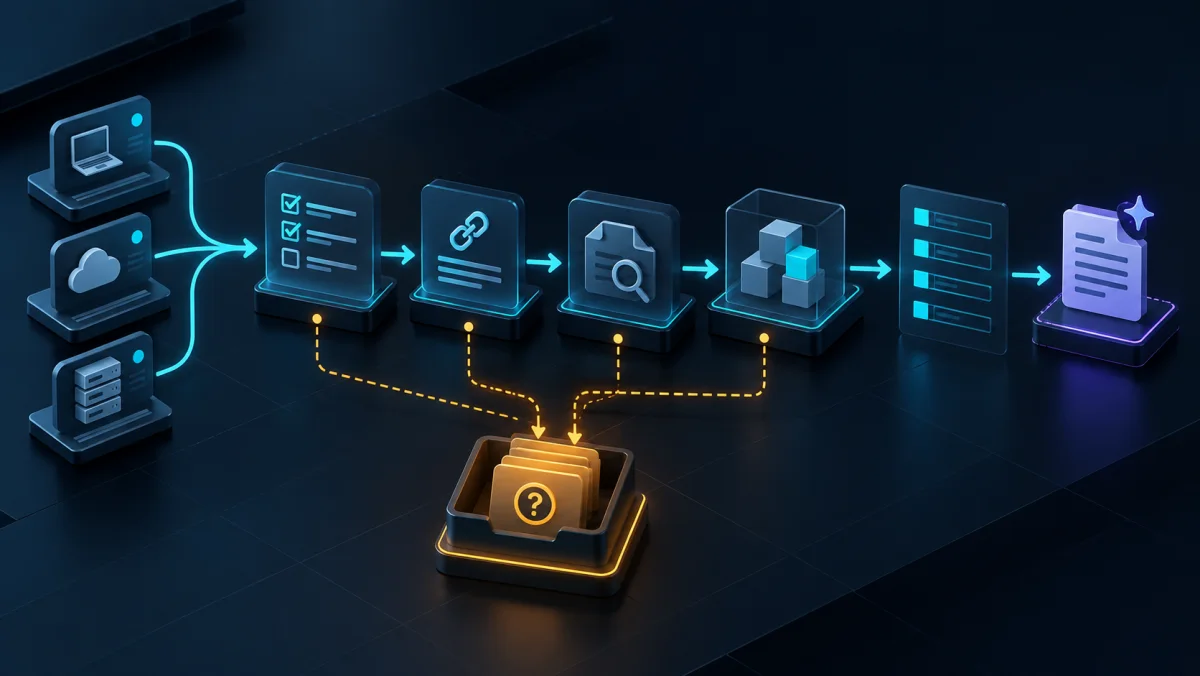
Разделение валидации на основе правил и предложений, сгенерированных моделью, упрощает проверку их входных данных и сбоев. Это не предотвращает ошибки извлечения, галлюцинации или неверные выводы по безопасности.
- Детерминированный парсинг полезной нагрузки и валидация схемы.
- Обнаружение потенциальных дубликатов со связыванием записей без автоматического закрытия какой-либо из них.
- Поиск владельца в доверенном источнике с явным указанием неразрешенного состояния вместо попыток угадать команду.
- Опциональный черновик сводки и вопросы для проверяющего, четко отделенные от проверенных полей.
сравните лёгкую платформу для сценариев и сопровождаемый внутренний процесс в материале автоматизация на n8n против разработки собственного ПО для рабочих процессов.
Исключения, эскалация и журнал
Определите правила эскалации на основе утвержденной в организации политики реагирования на инциденты. Отчет, который может указывать на активно эксплуатируемую уязвимость или компрометацию производственной среды, должен направляться по установленному маршруту для дежурных, однако автоматизация не должна делать вывод о подтвержденном инциденте на основе неполных данных или обходить контроль доступа.
Фиксируйте существенные изменения состояния, ссылки на источники, версии обогащения данных и действия проверяющих с соблюдением соответствующих правил доступа и сроков хранения. Если находку невозможно сопоставить с известным ресурсом или она содержит противоречивые данные, сохраняйте ее в отдельной очереди исключений, а не пытайтесь угадать владельца или незаметно отбросить запись. Предусмотрите безопасные повторные попытки отправки и защиту от дублирования при сбоях доставки во внешние системы.
Эти записи помогают в расследовании и проверке, однако само их наличие не гарантирует соответствие нормативным требованиям, полную видимость или корректный результат с точки зрения безопасности.
- Направляйте потенциально срочные записи по утверждённому маршруту для дежурных, не считая одно пороговое значение подтверждением инцидента.
- Используйте закреплённые очереди исключений для несопоставленных ресурсов и некорректных данных, с видимым владельцем и ручной проверкой.
- Записи аудита с контролем доступа для фиксации существенных изменений состояния, версий обогащения и действий проверяющих.
Решение остаётся за специалистом
В предлагаемом рабочем процессе уполномоченный специалист по безопасности подтверждает критичность, владельца и дальнейшие действия. Автоматизация не должна отклонять находку, закрывать инцидент или изменять параметры безопасности приложений исключительно на основе сгенерированного предложения.
Экран проверки должен отображать исходные свидетельства, прикрепленный внутренний контекст, неразрешенные конфликты и любые сгенерированные предложения в виде отдельных слоев. Элементы управления для подтверждения критичности, сроков или маршрутизации должны соответствовать существующим правам доступа и политикам согласования: удобная кнопка сама по себе не дает полномочий.
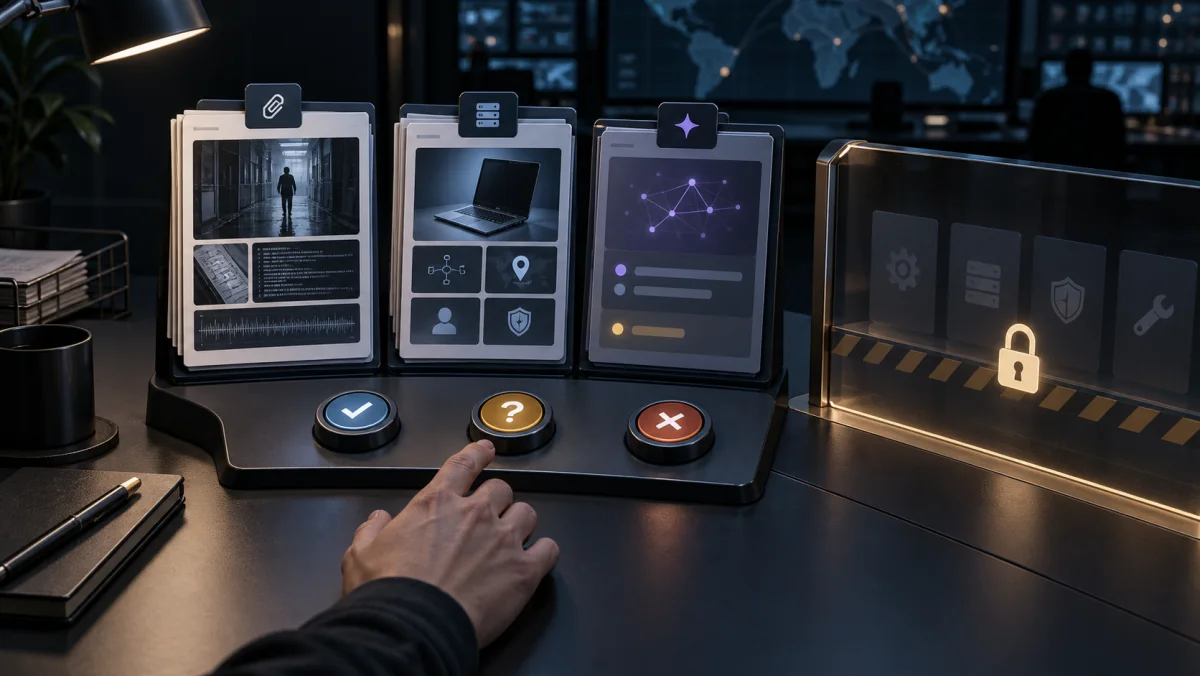
Это разграничение может сократить объем рутинной работы по копированию и поиску данных, если результаты пилотного проекта подтвердят пользу, при этом ответственность за решения по безопасности останется за назначенными специалистами.
- Инженер по безопасности проверяет и подтверждает критичность уязвимости перед созданием тикета.
- Проверка человеком предполагаемого владельца актива и заявленных границ оценки зоны поражения.
- Для отклонения дубликатов или недействительных отчетов требуется явное одобрение инженера.
Выбирайте инструменты по данным
Сопоставьте измеренный рабочий процесс с поддерживаемыми возможностями текущих сканеров, каталогов сервисов, систем управления инцидентами и тикетами. При низком или нерегулярном объеме может быть достаточно улучшить существующую конфигурацию и распределение зон ответственности. Собственная интеграция рассматривается только тогда, когда конкретное требование остается невыполненным, а команда способна эксплуатировать, защищать и поддерживать ее.
Чтобы обсудить первичный объем автоматизации, опишите один утвержденный источник отчетов, текущее место их рассмотрения, повторяющуюся проблему при передаче задач и то, кто уполномочен определять критичность и владельца. Используйте обезличенные примеры без деталей эксплойтов, учетных данных, записей клиентов или приватного кода. Мы можем сопоставить текущую конфигурацию с ограниченной интеграцией и определить доступ, обработку исключений, приемочные тесты, мониторинг, резервный ручной режим и передачу в эксплуатацию. Приведенные вакансии не являются свидетельством клиентских проектов YAS или подтвержденной экономии.
- Оцените количество инженерных часов, которые в настоящее время тратятся на сбор контекста и маршрутизацию тикетов.
- Оцените, поддерживают ли существующие готовые инструменты безопасности внутренние модели активов.
- Определите конкретные метрики успеха для задержки приема обращений и точности маршрутизации до начала разработки.
Команды, оценивающие неудовлетворенную потребность в интеграции, могут сопоставить заказное ПО с поддерживаемой коммерческой конфигурацией и долгосрочным обслуживанием, которого требует каждый вариант. собственная разработка против готового SaaS.
| Компания | Роль | Точная формулировка задачи из вакансии | Ограниченная интерпретация | Источник / Дата обращения |
|---|---|---|---|---|
| Notion | Security Engineer, Detection and Response, Dublin | Translate threat intelligence and adversary TTPs into durable detections, telemetry requirements, and response improvements. | Роль требует сопоставления внешних данных об угрозах и техник злоумышленников с внутренними правилами обнаружения и спецификациями логирования. | 2026-01-29 |
| Figma | Security Engineer | You will also participate in operational security responsibilities like security reviews, consulting, vulnerability triage, and security incident response. | В описании вакансии триаж уязвимостей и оперативная обработка инцидентов прямо указаны в качестве стандартных обязанностей инженера. | 2026-07-22 |
| Ramp | Detection & Response, Lead | Respond and assist with security requests and incidents submitted by Ramp team members | Должность включает прием, оценку и координацию реагирования на внутренние сообщения о безопасности от сотрудников. | 2026-03-05 |
| Ramp | Security Engineer, Product | Lead remediation of prioritized issues across our technology stack: collaborating with other engineers to triage and fix vulnerabilities discovered internally, through penetration testing, and through our bug bounty program | Обязанности включают триаж результатов из различных источников, включая отчеты bug bounty и результаты тестов на проникновение, а также координацию их исправления с продуктовыми инженерами. | 2026-01-20 |
Что проверить в процессе разбора
- Зафиксируйте согласованную репрезентативную выборку уязвимостей из выбранных сканеров, каналов раскрытия информации, форм для сотрудников или отчетов о тестировании на проникновение; не копируйте конфиденциальные материалы эксплойтов в новый набор данных по умолчанию.
- Оцените время, затрачиваемое на поиск потенциальных владельцев ассетов и проверку границ сервисов, отделяя необходимый аналитический разбор от лишнего ручного поиска и копирования данных.
- Оцените количество предполагаемых дубликатов и находок, закрытых как ложные срабатывания, фиксируя, кто принимал каждое решение и какими подтверждающими данными оно подкреплялось.
- Составьте список систем, к которым должен обращаться уполномоченный ревьюер при разборе типовой уязвимости, и определите, какие этапы передачи задач действительно являются рутинно повторяющимися.
- Проверьте, предоставляют ли существующие каталоги сервисов штатный поиск владельцев с учетом прав доступа, и как в них отображаются неизвестные или противоречивые результаты.
- Задокументируйте, кто имеет право создавать, приоритизировать, переназначать и закрывать задачи по устранению уязвимостей, а также опишите порядок действий вручную на случай недоступности интеграций.
- Составляйте минимальную спецификацию только в том случае, если зафиксированная задержка существенна: один входной поток, обязательные поля, состояния исключений, полномочия ревьюера, целевая система, приемочные тесты, мониторинг и процедура отката.
Lead remediation of prioritized issues across our technology stack: collaborating with other engineers to triage and fix vulnerabilities discovered internally, through penetration testing, and through our bug bounty program
Часто задаваемые вопросы
Доказывают ли вакансии отсутствие автоматизации у этих компаний?
Нет. Проверенные объявления о вакансиях подтверждают лишь то, что Notion, Figma и Ramp возлагают на инженеров конкретные обязанности по триажу, реагированию на инциденты и переносу правил обнаружения угроз. Описание вакансии не отражает наличие, отсутствие или уровень зрелости внутренних программных инструментов.
Что проверить до подготовки черновика с ИИ?
Проверьте поддерживаемые поля, сохраните исходный источник, сверьте права доступа и контекст продукта или ассета, а также выполните поиск возможных дубликатов. Извлечение информации из произвольного текста и сгенерированные сводки могут быть неполными или ошибочными. В случае неопределенности передавайте задачу уполномоченному ревьюеру: соответствие схеме данных само по себе не подтверждает эксплуатируемость, критичность или безопасность обработки.
Когда нужна своя интеграция для разбора сообщений?
Сопоставьте конкретную потребность с поддерживаемой конфигурацией и API текущих сканеров, каталога сервисов, систем управления инцидентами и таск-трекеров. Точечная собственная интеграция может быть полезна, если штатный поиск владельцев, передача подтверждающих материалов или обработка исключений недоступны, однако она влечет за собой дополнительные обязанности по контролю доступа, мониторингу, восстановлению и поддержке.
Как сравнить собственное решение и готовые инструменты?
Протестируйте один и тот же типовой рабочий процесс в текущем наборе инструментов, в штатной интеграции и в предлагаемом собственном решении. Сравните разграничение прав доступа, обработку неразрешенных состояний, трудозатраты ревьюеров, сбои при доставке данных, эксплуатационные расходы и зону ответственности за поддержку. Собственная разработка не является изначально более надежной: ее преимущества должны быть доказаны по сравнению с базовым решением.
Какова роль специалиста в автоматизированном процессе?
Специалист по безопасности остается лицом, принимающим решения. Программное обеспечение может собрать согласованный контекст, выявить возможные дубликаты и подготовить черновик, в то время как уполномоченный ревьюер оценивает доказательства, подтверждает или изменяет классификацию и определяет дальнейшие шаги по устранению уязвимости в соответствии с регламентами организации.