Schwachstellenmeldungen kommen aus verschiedenen Kanälen, während Kontext und Zuständigkeit oft manuell zusammengetragen werden. Öffentliche Stellenanzeigen belegen diese Aufgabe, legen aber die internen Werkzeuge der Unternehmen nicht offen. Der folgende Ablauf zeigt eine praktische Grenze für das eigene Team: Quelle prüfen, erlaubten Kontext ergänzen und die Entscheidung mit sichtbarer Unsicherheit an eine autorisierte Fachkraft geben.
Was öffentliche Stellenanzeigen zeigen
Eine Überprüfung verifizierter Stellenausschreibungen zeigt wiederkehrende operative Aufgaben rund um Sicherheitstriage, Incident Response und die Übertragung von Bedrohungsanalysen. In einer Stellenausschreibung für einen Security Engineer, Detection and Response, beschreibt Notion die Rolle dahingehend, dass der Engineer "Translate threat intelligence and adversary TTPs into durable detections, telemetry requirements, and response improvements." Die Ausschreibung stellt eine direkte Verbindung zwischen eingehenden Taktiken von Angreifern und den Ergebnissen des Detection Engineerings her.
In ähnlicher Weise legt Figmas Ausschreibung für einen Security Engineer fest, dass Kandidaten "participate in operational security responsibilities like security reviews, consulting, vulnerability triage, and security incident response." Bei Ramp beschreiben zwei unterschiedliche Sicherheitsausschreibungen verwandte Aufgaben bei der Meldungsannahme. Eine Ausschreibung für einen Detection & Response Lead nennt die Pflicht, "Respond and assist with security requests and incidents submitted by Ramp team members," während eine Ausschreibung für einen Product Security Engineer die Verantwortung zuweist, "Lead remediation of prioritized issues across our technology stack: collaborating with other engineers to triage and fix vulnerabilities discovered internally, through penetration testing, and through our bug bounty program."
Diese öffentlichen Stellenausschreibungen belegen, dass Unternehmen aus den Bereichen SaaS und FinTech explizit Entwicklungskapazitäten für die Annahme, Klassifizierung und Zuweisung von Sicherheitsbefunden bereitstellen.
- Notion setzt Detection Engineers dafür ein, Threat Intelligence und Taktiken in robuste Erkennungsregeln und Telemetrieanforderungen zu übersetzen.
- Figma zählt Schwachstellen-Triage und operative Incident Response zu den Kernaufgaben des Security Engineerings.
- Ramp führt die Unterstützung bei internen Team-Anfragen, Incident Response und die Koordination der Behebung von Bug-Bounty-Meldungen in spezifischen Sicherheitsbeschreibungen auf.
Vom Signal zur Aufgabe
Zusammen betrachtet veranschaulichen diese Aufgaben eine gemeinsame operative Schleife. Eingehende Signale stammen aus unterschiedlichen Quellen, darunter Meldungen von Mitarbeitenden, Penetrationstest-Berichte, Bug-Bounty-Programme von Drittanbietern und externe Threat-Intelligence-Feeds. Das Sicherheitsteam muss diese verschiedenen Eingaben verarbeiten, den technischen Kontext bewerten und konkrete Aufgaben wie Erkennungsregeln, Telemetriespezifikationen oder priorisierte Behebungsaufgaben für Produktentwicklungsteams ausgeben.
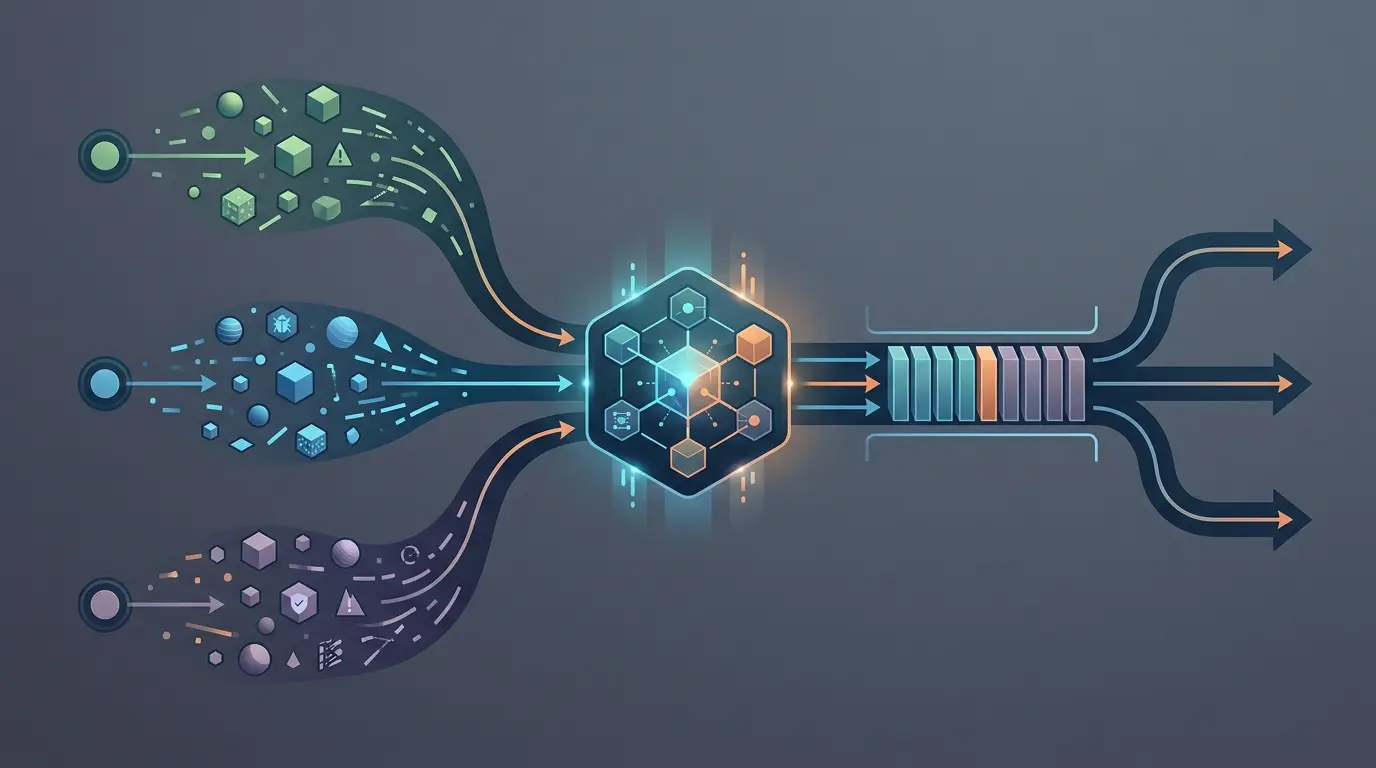
Eine naheliegende Schlussfolgerung ist, dass Teams, die Berichte aus mehreren freigegebenen Kanälen erhalten, eine konsistente Methode benötigen, um jeden Datensatz anhand der eigenen Umgebung zu validieren. Fehlende Metadaten können es erforderlich machen, dass ein Engineer das betroffene Asset identifiziert, die verfügbaren Nachweise prüft und den nächsten Prüfschritt zuweist. Die Ausschreibungen belegen die Aufgaben, nicht jedoch die Häufigkeit, die Tool-Landschaft oder den gemessenen Aufwand dieser Arbeit innerhalb der genannten Unternehmen.
- Erfassung aus mehreren Kanälen: externe Bedrohungsdaten, interne Mitarbeiteranfragen, Penetrationstests und Schwachstellenmeldungen.
- Bewertungsphase: Prüfung des gemeldeten Assets, der Quellnachweise, der bekannten Zuständigkeiten und der Grenzen der verfügbaren Ausnutzbarkeitsbewertung.
- Ausgabe-Dispatch: Vorbereitung einer Erkennungsanpassung, eines Incident-Datensatzes oder einer Behebungsaufgabe zur autorisierten Überprüfung und Zuweisung.
Den heutigen Ablauf messen
Eine Stellenausschreibung beschreibt eine Reihe von Aufgaben, misst jedoch nicht, wie oft eine Aufgabe ausgeführt wird, wie viele Systeme betroffen sind oder welche interne Software die Mitarbeitenden bereits unterstützt. Bevor der Schluss gezogen wird, dass ein operatives Muster eine neue Softwareintervention erfordert, muss ein Entwicklungsteam objektive operative Telemetriedaten aus seinen eigenen Workflows erfassen.
Nutzen Sie eine autorisierte, repräsentative Stichprobe von Befunden, um das Eingangsvolumen nach Kanal, die Zeit zur Identifizierung eines Asset-Verantwortlichen, den Aufwand für Duplikatprüfungen und die Zeit bis zu einer verifizierten Zuweisung zu messen. Trennen Sie Verzögerungen durch fehlende Daten oder unklare Zuständigkeiten von der Zeit, die für die erforderliche Sicherheitsanalyse aufgewendet wird; ein Workflow-Tool macht Untersuchungen oder fachliche Urteile nicht überflüssig.
- Überprüfen Sie das Erfassungsvolumen über Bug-Bounty-Portale, Scanner-Feeds und interne Meldekanäle hinweg.
- Messen Sie die Häufigkeit von Duplikatberichten und Benachrichtigungen zu nicht zugeordneten Assets.
- Verfolgen Sie die verstrichene Zeit zwischen der Meldungsannahme und der verifizierten Zuweisung an einen Service-Verantwortlichen.
Implementierungs-, Betriebs- und Prüfkosten vor dem Bau interner Tools mithilfe des Leitfadens schätzen: Workflow-Automatisierungskosten.
Mit einem Kanal beginnen
Zeigt ein internes Audit, dass wiederholt Zeit für das Zusammentragen desselben Kontexts und das Weiterleiten von Befunden aufgewendet wird, kann ein schlanker Workflow helfen. Beginnen Sie mit einem genehmigten Eingangskanal, einem Fehlertyp und einer Ziel-Warteschlange. Ziel ist es, ein einheitliches Prüfpaket vorzubereiten, nicht den Sicherheitsingenieur zu ersetzen oder ein autonomes Entscheidungssystem aufzubauen.
Der Workflow kann Datensätze über unterstützte APIs oder Webhooks annehmen und ausschließlich die internen Metadaten anhängen, für deren Lesung eine Berechtigung vorliegt. Existiert ein maßgeblicher Service-Katalog, kann er potenzielle Zuständigkeiten, Umgebungen und Kritikalitätsstufen nachschlagen und dabei die ursprüngliche Quelle sowie das Abfrageergebnis beibehalten. Fehlende oder widersprüchliche Übereinstimmungen sollten für eine manuelle Prüfung sichtbar bleiben.
Vergleichen Sie eine begrenzte unterstützte Integration nur dann mit einem eigenen Workflow, wenn gemessene Anforderungen offenbleiben. Berücksichtigen Sie Zugriffskontrolle, Ausnahmebehandlung, Monitoring, Wiederherstellung und dauerhafte Zuständigkeit.
- Ein genehmigter Intake-Konnektor, der die Originalmeldung und die Quellidentität unverändert beibehält.
- Berechtigungskonforme Kontextabfrage, die ein explizit unbekanntes oder widersprüchliches Ergebnis zurückgeben kann.
- Ein Prüfpaket für das bestehende Entwicklungs-Tracking-System, das erst nach einer autorisierten Routing-Entscheidung erstellt wird.
technische Grenzen für einen kleinen Pilotversuch mit diesem Leitfaden festlegen: Ein MVP ohne Verschwendung abgrenzen.
Prüfungen vor dem KI-Entwurf
Unterstützte strukturierte Felder normalisieren, Pflichtwerte validieren und auf wahrscheinliche Duplikate prüfen, bevor ein generatives Modell eingesetzt wird. Die Extraktion aus Freitext ist nicht allein deshalb deterministisch, weil die Ausgabe im JSON-Format erfolgt. Behalten Sie die Rohquellenreferenz, die Parser-Version und das Validierungsergebnis bei, damit Ingenieure nachvollziehen können, was akzeptiert, abgelehnt oder als unklar eingestuft wurde.
Nach diesen Prüfungen kann ein Modell eine allgemeinverständliche Zusammenfassung oder Fragen für die prüfende Person vorschlagen. Behandeln Sie vorgeschlagene Schweregrade, Ausnutzbarkeiten und Behebungsschritte als unbestätigte Entwürfe. Sie dürfen ohne den genehmigten Sicherheitsprozess der Organisation und eine autorisierte menschliche Entscheidung weder Prioritäten festlegen noch eine Meldung verwerfen oder Produktionssysteme verändern.
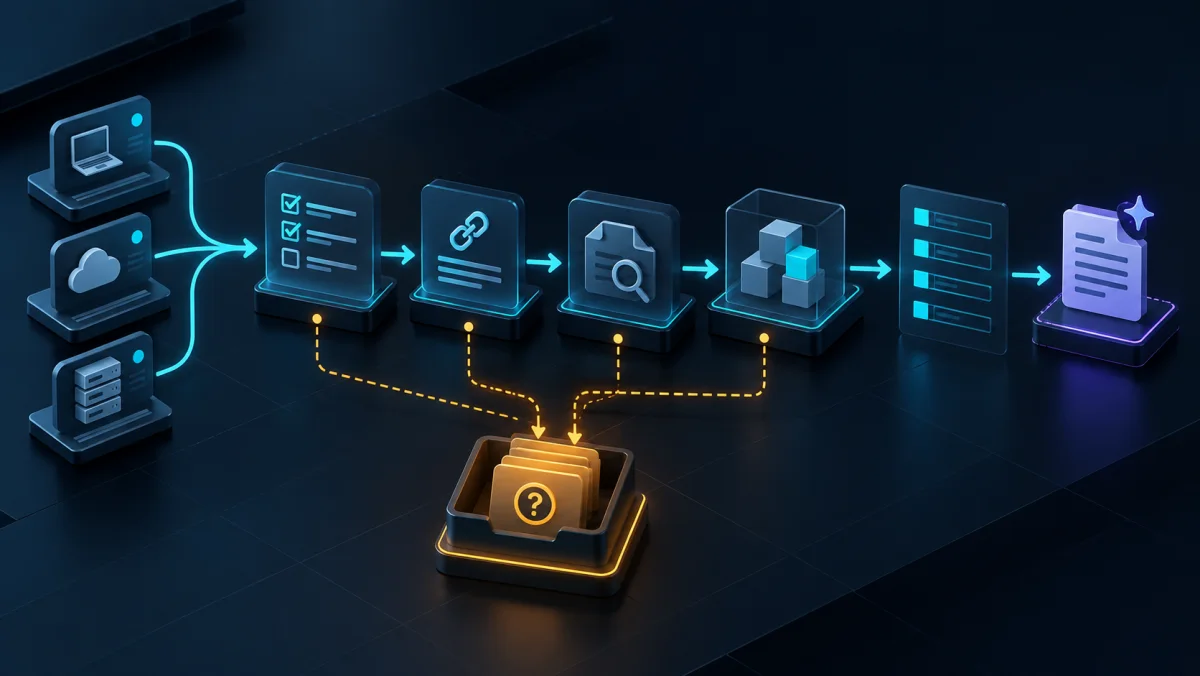
Die Trennung regelbasierter Validierung von modellgenerierten Vorschlägen erleichtert die Überprüfung von Eingaben und Fehlern. Sie verhindert jedoch weder Extraktionsfehler noch Halluzinationen oder fehlerhafte sicherheitsbezogene Schlussfolgerungen.
- Deterministisches Payload-Parsing und Schemavalidierung.
- Erkennung potenzieller Duplikate, die Kandidaten verknüpft, ohne einen der Datensätze automatisch zu schließen.
- Maßgebliche Zuständigkeitsabfrage mit einem explizit ungelösten Status statt eines bloß geratenen Teams.
- Optionaler Entwurf für Zusammenfassung und Prüferfragen, klar getrennt von verifizierten Feldern.
eine einfache Skriptplattform mit einem betreuten internen Workflow vergleichen in n8n-Automatisierung vs. maßgeschneiderte Workflow-Software.
Ausnahmen, Eskalation und Protokoll
Eskalationsregeln anhand der genehmigten Incident-Richtlinie der Organisation definieren. Ein Bericht, der auf eine aktiv ausgenutzte Schwachstelle oder eine Beeinträchtigung von Produktionssystemen hindeuten könnte, sollte in den vorgesehenen Bereitschaftspfad übergehen; Automatisierung darf jedoch aus unvollständigen Belegen keinen bestätigten Vorfall ableiten oder Zugriffskontrollen umgehen.
Wesentliche Statusänderungen, Quellverweise, Anreicherungsversionen und Aktionen von Prüfern mit entsprechenden Zugriffs- und Aufbewahrungskontrollen protokollieren. Kann ein Befund keinem bekannten Asset zugeordnet werden oder enthält er widersprüchliche Angaben, belassen Sie ihn in einer zugewiesenen Ausnahme-Warteschlange, statt eine Zuständigkeit zu erraten oder ihn stillschweigend zu verwerfen. Gestalten Sie sichere Wiederholungsversuche und Mechanismen zur Duplikatvermeidung für fehlgeschlagene nachgelagerte Übertragungen.
Diese Protokolle unterstützen Untersuchungen und Überprüfungen, doch ihr bloßes Vorhandensein garantiert weder regulatorische Compliance noch vollständige Transparenz oder ein korrektes Sicherheitsergebnis.
- Leiten Sie potenziell dringende Datensätze über den freigegebenen Bereitschaftspfad weiter, ohne einen Schwellenwert allein als Bestätigung zu behandeln.
- Nutzen Sie zugewiesene Ausnahme-Warteschlangen für nicht zugeordnete Assets und fehlerhafte Daten, mit sichtbarer Zuständigkeit und manueller Prüfung.
- Zugriffskontrollierte Audit-Protokolle für wesentliche Statusänderungen, Anreicherungsversionen und Aktionen der Prüfer.
Die Entscheidung bleibt beim Menschen
Bei diesem vorgeschlagenen Workflow bestätigt eine autorisierte Sicherheitsfachkraft den Schweregrad, die Zuständigkeit und die nächste Maßnahme. Eine Automatisierung darf einen Befund weder verwerfen noch einen Incident schließen oder Anwendungssicherheitskontrollen allein auf Basis eines generierten Vorschlags ändern.
Die Prüfansicht sollte die Originalbelege, den angehängten internen Kontext, ungelöste Konflikte und alle generierten Vorschläge als separate Ebenen darstellen. Steuerelemente zur Bestätigung von Schweregrad, Fristen oder Weiterleitung müssen den bestehenden Berechtigungen und Genehmigungsrichtlinien folgen; eine bequeme Schaltfläche stellt für sich genommen noch keine Autorisierung dar.
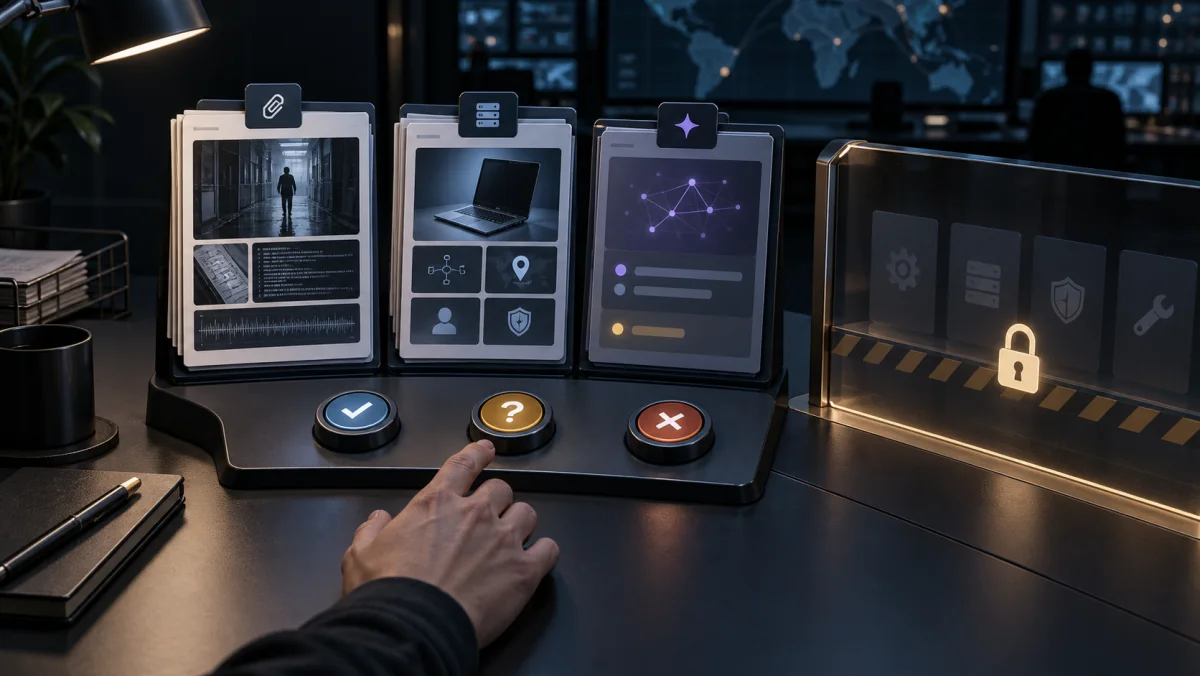
Diese Abgrenzung kann wiederkehrende Kopier- und Recherchearbeiten reduzieren, sofern ein fundierter Pilotversuch den Nutzen bestätigt, während die Verantwortung für Sicherheitsentscheidungen bei den dafür vorgesehenen Personen verbleibt.
- Ein Sicherheitsingenieur überprüft und bestätigt den Schweregrad von Schwachstellen vor der Ticketerstellung.
- Menschliche Überprüfung der potenziellen Asset-Zuständigkeit und der angegebenen Grenzen jeglicher Schadensradius-Bewertung.
- Ausdrückliche Freigabe durch einen Ingenieur erforderlich, um doppelte oder ungültige Meldungen zu verwerfen.
Werkzeuge nach Bedarf auswählen
Vergleichen Sie den gemessenen Workflow mit den unterstützten Funktionen aktueller Scanner, Service-Kataloge, Case-Management- und Ticketing-Tools. Bei einem geringen oder unregelmäßigen Volumen kann die Verbesserung bestehender Konfigurationen und Zuständigkeiten ausreichend sein. Eine individuelle Integration kommt nur dann infrage, wenn eine spezifische Anforderung unerfüllt bleibt und das Team in der Lage ist, diese zu betreiben, abzusichern und zu warten.
Um einen ersten Automatisierungsumfang zu besprechen, beschreiben Sie eine freigegebene Meldungsquelle, das aktuelle Prüfziel, das wiederkehrende Übergabeproblem sowie die für Schweregrad und Zuständigkeit entscheidungsbefugten Personen. Verwenden Sie anonymisierte Beispiele ohne Exploit-Details, Zugangsdaten, Kundendaten oder privaten Code. Wir können bestehende Konfigurationen mit einer begrenzten Integration vergleichen und Zugriff, Ausnahmebehandlung, Abnahmetests, Monitoring, manuellen Fallback sowie die Übergabe definieren. Die genannten Stellenausschreibungen sind kein Beleg für YAS-Kundenprojekte oder gemessene Einsparungen.
- Beziffern Sie die Ingenieurstunden, die derzeit für das Zusammentragen von Kontext und das Ticket-Routing aufgewendet werden.
- Evaluieren Sie, ob bestehende Standard-Sicherheitswerkzeuge interne Asset-Modelle abbilden können.
- Definieren Sie vor Beginn der Entwicklung konkrete Erfolgsmetriken für die Eingangslatenz und die Routing-Genauigkeit.
Teams, die einen ungedeckten Integrationsbedarf evaluieren, können Individualsoftware mit unterstützter kommerzieller Konfiguration und dem jeweils erforderlichen langfristigen Wartungsaufwand vergleichen. Individualsoftware vs. Standard-SaaS.
| Unternehmen | Rolle | Exakt ausgeschriebene Aufgabe | Eingrenzende Interpretation | Quelle / Zugriffsdatum |
|---|---|---|---|---|
| Notion | Security Engineer, Detection and Response, Dublin | Translate threat intelligence and adversary TTPs into durable detections, telemetry requirements, and response improvements. | Die Rolle erfordert die Übertragung externer Bedrohungsdaten (Threat Intelligence) und Angriffstechniken in interne Erkennungsregeln und Logging-Spezifikationen. | 2026-01-29 |
| Figma | Security Engineer | You will also participate in operational security responsibilities like security reviews, consulting, vulnerability triage, and security incident response. | Die Stellenausschreibung führt Schwachstellen-Triage und operative Vorfallsbearbeitung ausdrücklich als standardmäßige Ingenieursaufgaben auf. | 2026-07-22 |
| Ramp | Detection & Response, Lead | Respond and assist with security requests and incidents submitted by Ramp team members | Die Position umfasst die Annahme, Bewertung und Reaktionskoordination für von internen Mitarbeitenden eingereichte Sicherheitsmeldungen. | 2026-03-05 |
| Ramp | Security Engineer, Product | Lead remediation of prioritized issues across our technology stack: collaborating with other engineers to triage and fix vulnerabilities discovered internally, through penetration testing, and through our bug bounty program | Die Rolle umfasst das Triagieren von Befunden aus mehreren verschiedenen Quellen, darunter Bug-Bounty-Meldungen und Penetrationstests, sowie die anschließende Abstimmung von Behebungen mit den Produkt-Engineers. | 2026-01-20 |
Den eigenen Prüfablauf untersuchen
- Erfassen Sie eine freigegebene, repräsentative Stichprobe von Befunden aus den ausgewählten Scannern, Offenlegungskanälen, Mitarbeiterformularen oder Penetrationstests; kopieren Sie sensibles Exploit-Material standardmäßig nicht in einen neuen Datensatz.
- Messen Sie den Zeitaufwand für die Identifizierung potenzieller Asset-Verantwortlicher und die Überprüfung von Servicegrenzen, wobei zwischen notwendiger Analyse und vermeidbarem Nachschlagen sowie Kopieren unterschieden werden sollte.
- Erfassen Sie vermutete Duplikate und Befunde, die letztlich als Fehlalarme geschlossen wurden, einschließlich der Information, wer die jeweilige Entscheidung getroffen hat und welche Nachweise ihr zugrunde lagen.
- Listen Sie die Systeme auf, die ein autorisierter Prüfer für einen typischen Befund nutzen muss, und welche Übergaben sich tatsächlich wiederholen.
- Prüfen Sie, ob bestehende Servicekataloge unterstützte, berechtigungsbezogene Eigentümerabfragen bereitstellen und wie sie unbekannte oder widersprüchliche Ergebnisse darstellen.
- Dokumentieren Sie, wer Behebungsaufgaben erstellen, priorisieren, neu zuweisen und schließen darf, sowie den manuellen Pfad, falls eine Integration nicht verfügbar ist.
- Verfassen Sie nur dann eine minimale Spezifikation, wenn die gemessene Verzögerung erheblich ist: eine Eingabe, Pflichtfelder, Ausnahmezustände, Prüferbefugnisse, Ziel, Abnahmetests, Monitoring und Rollback.
Lead remediation of prioritized issues across our technology stack: collaborating with other engineers to triage and fix vulnerabilities discovered internally, through penetration testing, and through our bug bounty program
FAQ
Belegen die Stellenanzeigen fehlende Automatisierung?
Nein. Die verifizierten Stellenanzeigen belegen lediglich, dass Notion, Figma und Ramp konkrete Aufgaben in den Bereichen Triage, Incident Response und Detection-Umsetzung an Engineers übertragen. Eine Stellenbeschreibung dokumentiert weder das Vorhandensein noch das Fehlen oder den Reifegrad interner Software-Tools.
Was ist vor einem KI-Entwurf zu prüfen?
Validieren Sie unterstützte Felder, behalten Sie die Quelle bei, prüfen Sie Berechtigungen sowie den Produkt- oder Asset-Kontext und suchen Sie nach potenziellen Duplikaten. Freitext-Extraktionen und generierte Zusammenfassungen können dennoch unvollständig oder fehlerhaft sein. Leiten Sie Unsicherheiten an einen autorisierten Prüfer weiter; ein gültiges Schema belegt weder Ausnutzbarkeit noch Schweregrad oder sichere Handhabung.
Wann ist eine eigene Intake-Integration sinnvoll?
Gleichen Sie den genauen Bedarf mit der unterstützten Konfiguration und den APIs der aktuellen Scanner, Servicekataloge, Case-Management- und Ticketing-Tools ab. Eine begrenzte Eigenentwicklung kann helfen, wenn eine erforderliche Eigentümerabfrage, Nachweisübergabe oder ein Ausnahmepfad weiterhin nicht verfügbar ist, bringt jedoch zusätzliche Verantwortlichkeiten für Zugriffskontrolle, Monitoring, Wiederherstellung und Wartung mit sich.
Wie lassen sich eigene und fertige Lösungen vergleichen?
Testen Sie denselben repräsentativen Workflow im bestehenden Toolset, einer unterstützten Integration und jeder vorgeschlagenen Eigenentwicklung. Vergleichen Sie Berechtigungsgrenzen, ungelöste Zustände, Prüfaufwand, Übermittlungsfehler, Betriebskosten und Zuständigkeiten. Maßgeschneiderte Software ist nicht per se zuverlässiger; ihr Mehrwert muss gegenüber der Ausgangsbasis nachgewiesen werden.
Welche Rolle behält die Sicherheitsfachkraft?
Der Sicherheitsexperte bleibt die entscheidungsbefugte Person. Software kann freigegebenen Kontext zusammenstellen, mögliche Duplikate identifizieren und einen Entwurf vorbereiten, während der autorisierte Prüfer die Nachweise bewertet, die Klassifizierung bestätigt oder anpasst und über die nächste Behebungsmaßnahme gemäß den Richtlinien der Organisation entscheidet.