Данные об угрозах, сообщения об уязвимостях и инциденты требуют разных подтверждений и решений. Публичные вакансии показывают общую обязанность инженеров, но не раскрывают внутренние системы компаний. Практический подход — сохранить тип и происхождение источника, проверить контекст и передать гипотезу правила детектирования или задачу уполномоченному специалисту.
Что подтверждают публичные вакансии
Анализ подтвержденных публичных описаний вакансий показывает, что растущие команды разработки включают оценку уязвимостей и интерпретацию угроз непосредственно в обязанности инженеров. В вакансии инженера по безопасности в области обнаружения и реагирования (Detection and Response) Notion ожидает от сотрудника "Translate threat intelligence and adversary TTPs into durable detections, telemetry requirements, and response improvements." В тексте прямо описывается преобразование внешнего контекста угроз в практические инженерные результаты.
Аналогично Figma описывает операционные ожидания в вакансии инженера по безопасности, отмечая: "You will also participate in operational security responsibilities like security reviews, consulting, vulnerability triage, and security incident response." В секторе финтеха компания Ramp ищет инженера по безопасности продуктов, чтобы "Lead remediation of prioritized issues across our technology stack: collaborating with other engineers to triage and fix vulnerabilities discovered internally, through penetration testing, and through our bug bounty program."
Вакансии подтверждают, что инженерам поручают задачи, связанные с интерпретацией угроз, триажем уязвимостей и координацией их устранения. Однако они не отражают внутренний объем работы, рабочие процессы, уровень автоматизации или эффективность в этих компаниях.
- Notion: перевод данных киберразведки и техник злоумышленников в улучшения механизмов детекции и телеметрии.
- Figma: участие в проверках безопасности, триаже уязвимостей и реагировании на инциденты.
- Ramp: координация устранения уязвимостей, выявленных в ходе внутренних проверок, тестов на проникновение и программы bug bounty.
Не смешивайте разные типы сигналов
Эти обязанности объединяет передача внешних или разрозненных свидетельств в инженерную работу, но сами входные данные не взаимозаменяемы. Данные киберразведки могут приводить к гипотезе для детекта или требованию к телеметрии. Отчет об уязвимости требует оценки затронутых активов и возможности эксплуатации. Запись об инциденте может требовать локализации, фиксации свидетельств и утвержденного маршрута эскалации.
Эффективный рабочий процесс сохраняет тип источника, происхождение, время фиксации, затронутый периметр и уровень достоверности, вместо того чтобы сводить любой элемент к типовому тикету. Он может предоставить единый интерфейс проверки, направляя каждый класс данных к соответствующим обязательным свидетельствам, ответственному и правилам принятия решений.
Это разделение представляет собой архитектурную рекомендацию для сторонней команды, а не описание внутренних процессов упомянутых компаний.
Измеряйте каждый тип передачи
Описание вакансии подтверждает наличие обязанности, но не частоту ее выполнения или программное обеспечение, которое ее поддерживает. Оценивайте обработку данных киберразведки, прием уязвимостей и реагирование на инциденты по отдельности, прежде чем рассчитывать на единый сценарий автоматизации.
Используйте согласованную репрезентативную выборку, чтобы измерить время, затрачиваемое на поиск свидетельств, определение потенциальных ответственных, запрос недостающего контекста и создание итогового инженерного артефакта. Фиксируйте нерешенные вопросы и правки проверяющих. Отделяйте необходимое расследование от лишнего копирования или конвертации форматов.
Ограниченный пилотный проект должен охватывать один повторяющийся процесс передачи с согласованным составом свидетельств и полномочиями проверяющего, как описано в руководстве о том, как определить границы MVP без лишних затрат.
Начните с одного пути
Если после проверки конфигурации существующих инструментов передача задач остается рутинной и повторяющейся, начните с одного типа источника и одного назначения. Например, в рамках пилота можно прикреплять подтвержденные индикаторы угроз и контекст телеметрии к записи проверки детекта. Не следует пытаться объединить все очереди задач безопасности или принимать автоматические решения о рисках.
Сохраняйте исходный источник, время получения, версию парсера и границы прав доступа. Сопоставляйте только поддерживаемые структурированные поля с типизированной внутренней записью, а отсутствующие или противоречивые значения указывайте явно. Извлечение данных из произвольного текста остается предложением, требующим проверки человеком, даже если на выходе сформирован корректный JSON.
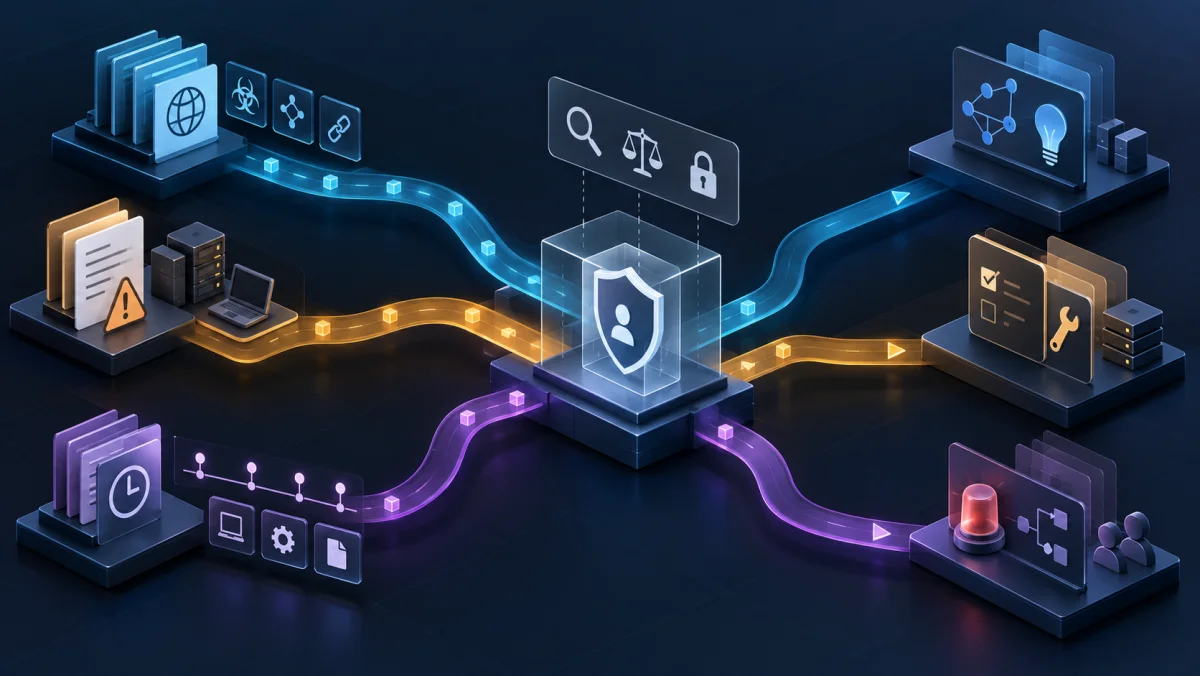
Единая запись может сократить повторное форматирование только в том случае, если она сохраняет специфичные для источника свидетельства и состояния исключений. Сопоставьте эту ограниченную потребность со стандартными возможностями коммерческих систем перед выбором заказной разработки, как описано в сравнение заказного ПО и готового SaaS.
Проверяйте данные до применения ИИ
Используйте проверки на основе правил для обязательных полей, авторизованных источников, известных идентификаторов и поддерживаемых адресатов перед вызовом модели. Детерминированный код может сделать собственное решение о прохождении или сбое воспроизводимым, но не может доказать, что внешнее утверждение истинно, актуально или применимо к организации.
Потенциальные дубликаты следует связывать для проверки, а не отклонять автоматически. Поиск активов должен возвращать неизвестное или конфликтующее владение, когда это применимо. Отчет, касающийся продакшена, нельзя верифицировать исключительно по переданной строке эндпоинта или совпадению в инвентаре.
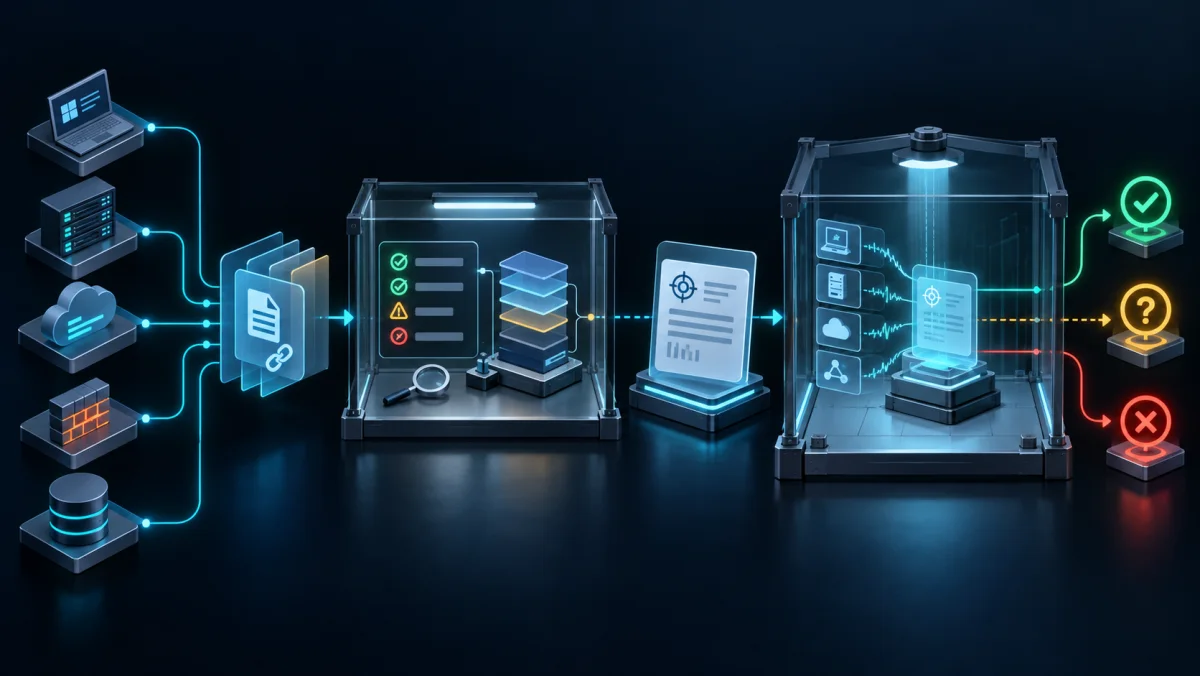
Храните сгенерированные моделью сводки, идеи для поисковых запросов детекции или предложения по критичности отдельно от проверенных полей. Такое разделение делает проверку и анализ сбоев более наглядными; оно не устраняет галлюцинации или неверные выводы по безопасности. Та же граница важна при сравнении автоматизации на n8n и заказного ПО для рабочих процессов.
Сохраняйте неопределённость и историю
Определите явные состояния для недостаточных свидетельств, неизвестных активов, конфликтующих источников, предполагаемых дубликатов и срочной проверки. Каждому состоянию требуются ответственный, видимость и ручной сценарий; статус «нераспарсено» не должен молча становиться «недействительно». Эскалация следует утвержденному регламенту реагирования на инциденты организации, а не просто ключевому слову.
Фиксируйте ссылки на источники, версии парсеров и обогащения данных, существенные изменения состояний и действия проверяющих с соответствующим контролем доступа и хранения. Хранилище с добавлением только в конец (append-only) может отвечать некоторым требованиям аудита, но не становится автоматически неизменяемым, полным или соответствующим нормативам. При сбое доставки требуется безопасный повтор, исключающий дублирование работы на последующих этапах.
Оценивайте эксплуатационные расходы, затраты на проверку, безопасность и восстановление для ограниченного рабочего процесса, а не только первоначальное внедрение, используя методику, чтобы рассчитать стоимость заказного ПО для рабочих процессов.
Решение остаётся за специалистом
В рамках этого предлагаемого рабочего процесса автоматизация не должна публиковать правила детекции, развертывать патчи, отклонять сообщения об уязвимостях или закрывать инциденты исключительно на основе извлеченного или сгенерированного контента. Уполномоченный специалист по безопасности отвечает за решение и следует процессам управления изменениями и инцидентами организации.
Интерфейс проверки должен разграничивать исходные свидетельства, извлеченный внутренний контекст, неразрешенные конфликты и предложения модели. Проверяющий может запросить дополнительные свидетельства, протестировать гипотезу детекции в утвержденной среде, подтвердить или изменить классификацию и направить следующее действие в рамках существующих прав доступа.
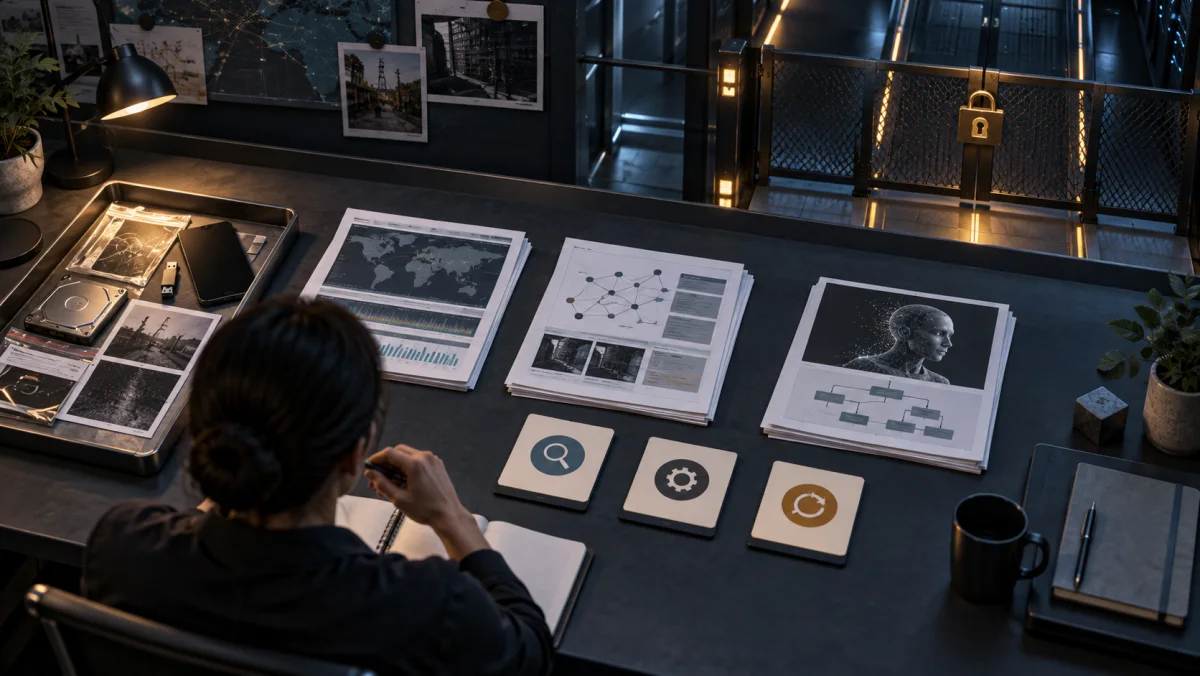
Проверка человеком — это мера контроля, которую необходимо проектировать и тестировать, а не гарантия от ложноотрицательных срабатываний. Пилотный проект должен измерять исправления проверяющего, упущенный контекст, ошибки маршрутизации и прошел ли итоговый артефакт детекции или устранения стандартный процесс валидации.
Выберите минимально оправданное решение
Сопоставьте недавние примеры по типам источников и выделите одну повторяющуюся передачу задач, где отсутствие контекста или переформатирование задерживают принятие решения уполномоченным лицом. Сравните текущие инструменты, поддерживаемые коннекторы и модель владения, прежде чем предлагать новый внутренний продукт.
Чтобы обсудить первый объем автоматизации, опишите один утвержденный источник, артефакт, который должен быть создан, проверяющего и повторяющуюся задержку. Используйте обезличенные примеры без инструкций по эксплуатации уязвимостей, учетных данных, записей клиентов или закрытого кода. Мы можем сопоставить текущую конфигурацию с ограниченной интеграцией и определить права доступа, поля свидетельств, обработку исключений, приемочные тесты, мониторинг, резервный ручной режим и передачу в эксплуатацию. Приведенные вакансии не являются свидетельствами клиентов YAS или измеренной экономией.
Для ограниченного рабочего процесса от свидетельства к решению YAS может сравнить текущую конфигурацию с ограниченной заказной интеграцией и задокументировать, чем ваша команда будет владеть после передачи: компания по разработке заказного ПО.
| Компания | Роль | Точная опубликованная задача | Интерпретация в рамках формулировок вакансии | Источник / Дата обращения |
|---|---|---|---|---|
| Notion | Security Engineer, Detection and Response | "Translate threat intelligence and adversary TTPs into durable detections, telemetry requirements, and response improvements." | В обязанности роли входит преобразование данных аналитики угроз и техник злоумышленников в улучшения детекции, телеметрии и реагирования; описание вакансии не раскрывает внутреннюю реализацию. | June 10, 2026 |
| Figma | Security Engineer | "You will also participate in operational security responsibilities like security reviews, consulting, vulnerability triage, and security incident response." | Роль включает триаж уязвимостей, ревью и реагирование на инциденты; в вакансии не указаны объем рабочего потока и используемые инструменты. | July 22, 2026 |
| Ramp | Security Engineer, Product | "Lead remediation of prioritized issues across our technology stack: collaborating with other engineers to triage and fix vulnerabilities discovered internally, through penetration testing, and through our bug bounty program" | Роль координирует устранение уязвимостей по указанным источникам находок; описание не подтверждает наличие единой системы приема данных или зафиксированного дефицита автоматизации. | January 20, 2026 |
Что проверить в пилотном процессе
- Выберите один утвержденный тип источника (например, фид киберразведки или отчет об уязвимости) и задокументируйте необходимые для него свидетельства и допустимые сценарии использования.
- Измерьте время от получения данных до создания следующего авторизованного артефакта, такого как запись ревью правил обнаружения или подтвержденная задача на устранение.
- Фиксируйте отсутствие свидетельств, неясное распределение ответственности, противоречивый контекст и правки рецензента, а не списывайте их на общее время обработки.
- Проверяйте предполагаемые дубликаты и фиксируйте, кто связал или отклонил их и какие свидетельства легли в основу этого решения.
- Перечислите все ручные передачи данных между источником, поиском подтверждений, проверкой и существующей целевой инженерной системой.
- Проверьте, как изменения в механизмах обнаружения или задачи по устранению тестируются, утверждаются и откатываются сейчас; избегайте случайного создания параллельного маршрута согласования.
- Определите правила доступа, сроки хранения, происхождение источников, версионирование, ответственность за исключения, безопасные повторные попытки и ручной резервный сценарий до подключения рабочих данных безопасности.
Lead remediation of prioritized issues across our technology stack: collaborating with other engineers to triage and fix vulnerabilities discovered internally, through penetration testing, and through our bug bounty program
FAQ
Раскрывают ли вакансии внутренние системы безопасности компаний?
Нет. Объявления лишь подтверждают, что эти компании поручают триаж уязвимостей, интерпретацию данных киберразведки и координацию устранения инженерам по безопасности. Описание вакансии очерчивает обязанности и требования; оно не раскрывает внутреннюю архитектуру ПО, уровень автоматизации или зрелость внутренних инструментов.
Чем данные об угрозах отличаются от сообщений об уязвимостях?
Используйте общую оболочку для ревью, если это удобно, но сохраняйте специфичные для источника свидетельства и решения. Данные киберразведки могут подкреплять гипотезу обнаружения и анализ телеметрии; находки уязвимостей требуют анализа затронутых активов и возможности эксплуатации; записи инцидентов могут требовать локализации и сбора цифровых доказательств. Единая схема не должна стирать эти различия.
Зачем сохранять решение за человеком?
Проверки на основе правил могут валидировать поля, а модель — составить черновик сводки, но ни то, ни другое не доказывает возможность эксплуатации, влияние на бизнес или безопасность изменений в производственной среде. Авторизованный специалист анализирует источник и контекст, тестирует соответствующий артефакт в рамках стандартного процесса и принимает решение о следующем действии. При этом само по себе одобрение человеком все еще не гарантирует, что найдены абсолютно все ошибки.
Когда оправдана ограниченная собственная интеграция?
Протестировав текущие инструменты и поддерживаемые коннекторы, оцените одну репрезентативную передачу данных. Ограниченная интеграция может быть оправдана, если критически важный поиск свидетельств, типизированная целевая система или маршрут обработки исключений остаются недоступными, а команда способна взять на себя контроль доступа, мониторинг, восстановление и обслуживание. Одного лишь повторяющегося копирования недостаточно без существенной базовой оценки.
Какие выводы допустимы из публичных вакансий?
Приведенные обязанности служат фактическим подтверждением того, что конкретным ролям поручены интерпретация угроз, триаж или координация устранения. Осторожный вывод позволяет выявить общую схему передачи задач. Однако он не должен утверждать, что компания не имеет программного обеспечения, использует определенную архитектуру, является клиентом YAS или достигла измеримых результатов, если это не подтверждено отдельными доказательствами.