Threat Intelligence, Schwachstellenmeldungen und Vorfälle erfordern unterschiedliche Nachweise und Entscheidungen. Öffentliche Stellenanzeigen zeigen eine gemeinsame Aufgabe, legen aber keine internen Systeme offen. Praktisch heißt das: Quelltyp und Herkunft erhalten, Kontext prüfen und Detection-Hypothese oder Behebungsaufgabe an eine autorisierte Fachkraft geben.
Was öffentliche Stellenanzeigen belegen
Eine Analyse verifizierter öffentlicher Stellenbeschreibungen zeigt, dass wachsende Software-Teams die Schwachstellenbewertung und das Übersetzen von Bedrohungen direkt im Engineering verankern. In einer Ausschreibung für einen Security Engineer im Bereich Detection and Response erwartet Notion von der Rolle: "Translate threat intelligence and adversary TTPs into durable detections, telemetry requirements, and response improvements." Der Text beschreibt detailliert die Überführung externer Bedrohungskontexte in technische Engineering-Artefakte.
In ähnlicher Weise umreißt Figma die operativen Erwartungen in der Stellenausschreibung für einen Security Engineer: "You will also participate in operational security responsibilities like security reviews, consulting, vulnerability triage, and security incident response." Im Fintech-Sektor sucht Ramp einen Product Security Engineer für: "Lead remediation of prioritized issues across our technology stack: collaborating with other engineers to triage and fix vulnerabilities discovered internally, through penetration testing, and through our bug bounty program."
Die Profile belegen, dass Ingenieuren Aufgaben wie die Überführung von Bedrohungsdaten, Schwachstellen-Triage und Behebungskoordination zugewiesen werden. Rückschlüsse auf das interne Arbeitsvolumen, Workflows, den Automatisierungsgrad oder die Performance der Unternehmen lassen sie nicht zu.
- Notion: Überführung von Threat Intelligence und gegnerischen Taktiken in Verbesserungen von Erkennung und Telemetrie.
- Figma: Mitwirkung an Sicherheitsprüfungen, Schwachstellen-Triage und Incident Response.
- Ramp: Koordination der Behebung von Befunden aus internen Analysen, Penetrationstests und einem Bug-Bounty-Programm.
Unterschiedliche Signale nicht vermischen
Die Aufgaben verbindet die Übergabe von externen oder verteilten Belegen in konkrete Engineering-Aktivitäten; die Eingangsinformationen sind jedoch nicht austauschbar. Threat Intelligence kann zu einer Erkennungshypothese oder neuen Telemetrieanforderungen führen. Ein Schwachstellenbericht erfordert eine Prüfung betroffener Assets und der Ausnutzbarkeit. Ein Incident-Datensatz verlangt unter Umständen Containment-Maßnahmen, Beweissicherung und einen freigegebenen Eskalationspfad.
Ein tragfähiger Workflow bewahrt Quelltyp, Herkunft, Erfassungszeitpunkt, betroffenen Bereich und Konfidenzgrad, statt jeden Eintrag in ein generisches Ticket einzuebnen. Er kann eine gemeinsame Prüfungsumgebung bereitstellen und gleichzeitig jede Kategorie zu ihren spezifischen Pflichtnachweisen, Verantwortlichen und Entscheidungsregeln leiten.
Diese Unterscheidung ist ein Architekturvorschlag für andere Teams, keine Beschreibung der internen Arbeitsweise der genannten Unternehmen.
Jede Übergabe getrennt messen
Eine Stellenbeschreibung belegt das Vorhandensein einer Aufgabe, nicht deren Häufigkeit oder die dafür genutzte Software. Analysieren Sie die Überführung von Threat Intelligence, die Schwachstellenaufnahme und die Incident-Bearbeitung separat, bevor Sie von einem einheitlichen Automatisierungspotenzial ausgehen.
Nutzen Sie eine autorisierte, repräsentative Stichprobe, um die Zeit zu erfassen, die für das Auffinden von Nachweisen, das Klären von Zuständigkeiten, das Nachfordern fehlender Kontexte und das Erstellen des nächsten Engineering-Artefakts benötigt wird. Dokumentieren Sie ungelöste Fälle und Korrekturen der Prüfenden. Trennen Sie notwendige Untersuchungen von vermeidbarem manuellem Kopieren oder Formatkonvertierungen.
Ein abgegrenztes Pilotprojekt sollte einer einzelnen, wiederkehrenden Übergabe mit definierten Nachweisen und festgelegter Prüfungsbefugnis folgen, wie im Leitfaden zum ressourcenschonenden Scopen eines MVPbeschrieben.
Mit einem Pfad beginnen
Bleibt eine analysierte Übergabe auch nach Ausschöpfung bestehender Tool-Konfigurationen repetitiv, beginnen Sie mit einem Quelltyp und einem Ziel. Ein Pilotprojekt könnte beispielsweise freigegebene Bedrohungsindikatoren und relevante Telemetriekontexte an einen Datensatz zur Erkennungsprüfung anhängen. Es sollte nicht versuchen, jeden Sicherheits-Posteingang zu vereinheitlichen oder autonome Risikoentscheidungen zu treffen.
Bewahren Sie Originalquelle, Abrufzeitpunkt, Parser-Version und Berechtigungsgrenzen. Mappen Sie ausschließlich unterstützte strukturierte Felder in einen typisierten internen Datensatz und bilden Sie fehlende oder widersprüchliche Werte explizit ab. Freitext-Extraktionen bleiben ein prüfpflichtiger Vorschlag – selbst wenn sie valides JSON erzeugen.
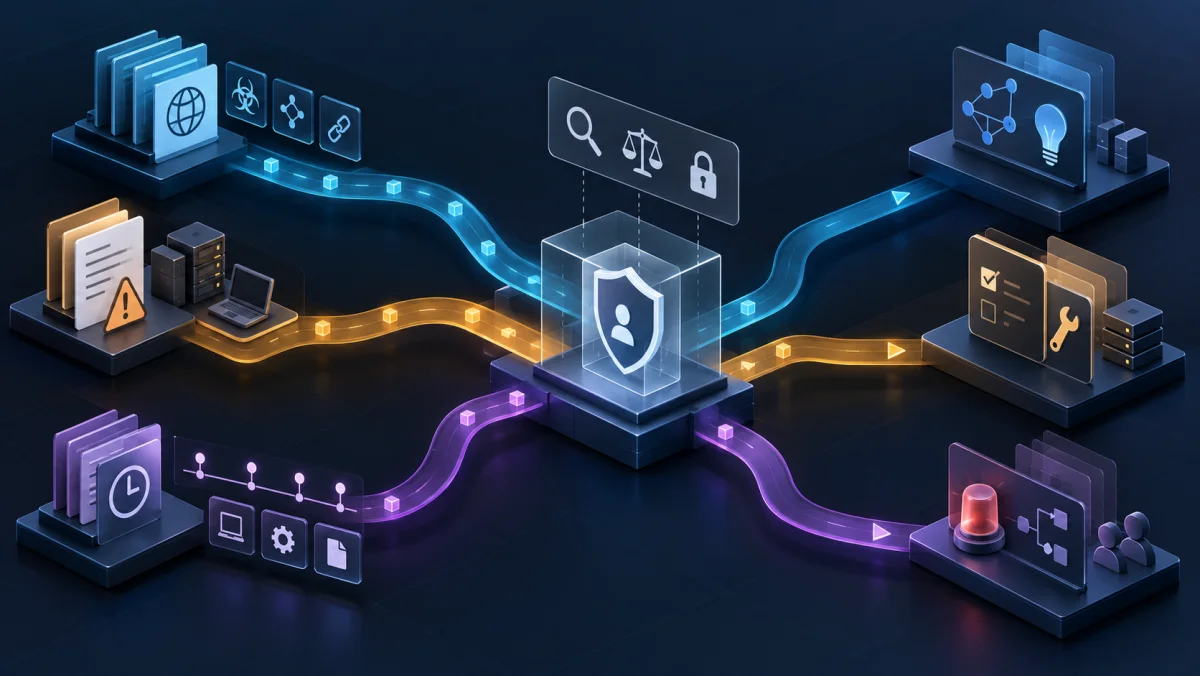
Ein einheitlicher Datensatz reduziert wiederkehrende Formatierungsarbeiten nur dann, wenn er quellenspezifische Belege und Ausnahmezustände intakt hält. Vergleichen Sie diesen begrenzten Bedarf mit den Konfigurationsmöglichkeiten vorhandener Standardsoftware, bevor Sie Eigenentwicklungen anstoßen, wie dargelegt in Individualsoftware versus Standard-SaaS.
Daten vor der KI-Nutzung prüfen
Nutzen Sie regelbasierte Prüfungen für Pflichtfelder, autorisierte Quellen, bekannte Identifikatoren und unterstützte Ziele, bevor ein Modell aufgerufen wird. Deterministischer Code kann seine eigene Bestanden/Nicht-Bestanden-Entscheidung reproduzierbar machen, aber er kann nicht beweisen, dass eine externe Behauptung wahr, aktuell oder für die Organisation relevant ist.
Potenzielle Duplikate sollten zur Überprüfung verknüpft und nicht automatisch verworfen werden. Eine Asset-Abfrage sollte bei Bedarf unbekannte oder widersprüchliche Eigentumsverhältnisse zurückgeben. Ein Bericht, der Produktionssysteme betrifft, lässt sich nicht allein anhand einer übermittelten Endpoint-Zeichenkette oder eines Treffers im Inventar verifizieren.
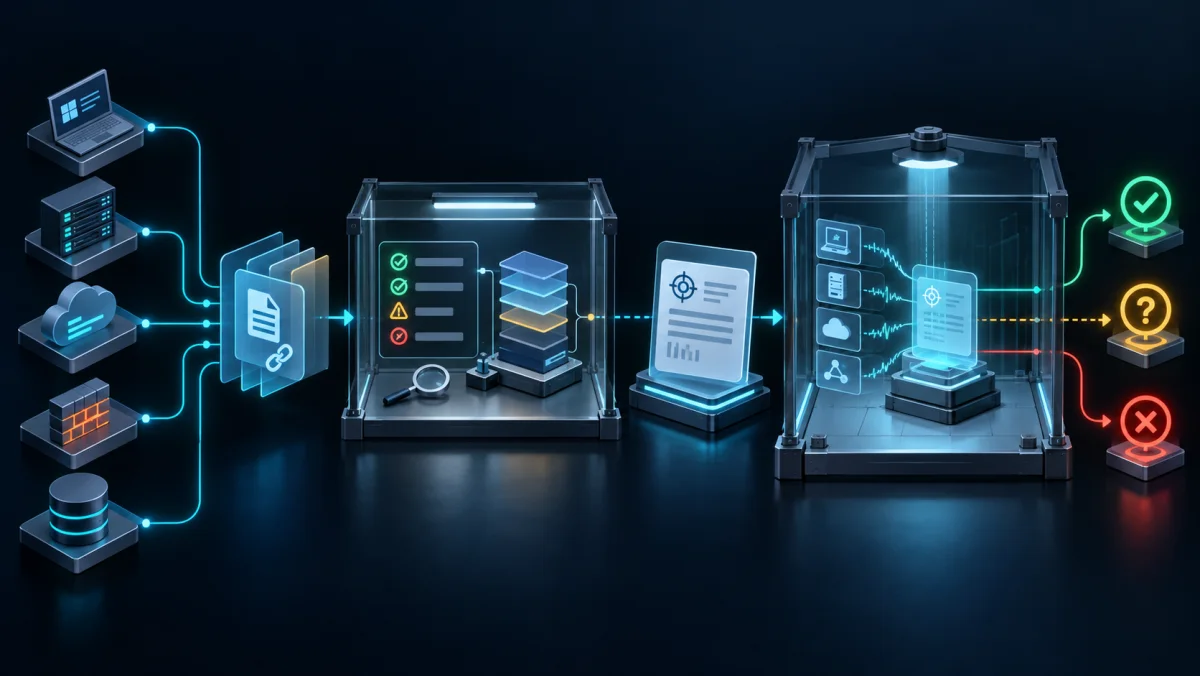
Halten Sie modellgenerierte Zusammenfassungen, Ideen für Erkennungsabfragen oder Schweregrad-Vorschläge getrennt von verifizierten Feldern. Diese Trennung macht Überprüfungen und Fehleranalysen klarer; Halluzinationen oder fehlerhafte Sicherheitsrückschlüsse beseitigt sie jedoch nicht. Dieselbe Abgrenzung ist wichtig beim Vergleich von n8n-Automatisierung vs. individuelle Workflow-Software.
Unsicherheit und Verlauf erhalten
Definieren Sie explizite Status für unzureichende Evidenz, unbekannte Assets, widersprüchliche Quellen, mutmaßliche Duplikate und dringende Überprüfungen. Jeder Status benötigt einen Verantwortlichen, Sichtbarkeit und einen manuellen Pfad; „nicht analysiert“ darf nicht stillschweigend zu „ungültig“ werden. Die Eskalation folgt der genehmigten Incident-Richtlinie der Organisation, nicht bloß einem Schlüsselwort.
Erfassen Sie Quellverweise, Parser- und Anreicherungsversionen, wesentliche Statusänderungen und Aktionen von Prüfern mit angemessenen Zugriffs- und Aufbewahrungssteuerungen. Append-Only-Speicher kann einige Audit-Anforderungen unterstützen, ist jedoch nicht automatisch unveränderlich, vollständig oder compliant. Fehlgeschlagene Übertragungen erfordern eine sichere Wiederholung, die doppelte nachgelagerte Arbeiten vermeidet.
Schätzen Sie Betriebs-, Überprüfungs-, Sicherheits- und Wiederherstellungskosten für den abgegrenzten Workflow ab, anstatt nur die anfängliche Implementierung zu betrachten, indem Sie das Framework nutzen, um die Kosten für individuelle Workflow-Software zu berechnen.
Die Entscheidung bleibt beim Menschen
Für diesen vorgeschlagenen Workflow darf die Automatisierung eine Erkennungsregel nicht veröffentlichen, keinen Patch einspielen, eine Meldung nicht abweisen oder einen Incident nicht allein auf Basis extrahierter oder generierter Inhalte schließen. Die autorisierte Sicherheitsfachkraft verantwortet die Entscheidung und folgt den Change- und Incident-Prozessen der Organisation.
Eine Prüfungsoberfläche sollte zwischen den ursprünglichen Evidenzen, dem abgerufenen internen Kontext, ungelösten Konflikten und Modellvorschlägen unterscheiden. Die prüfende Person kann weitere Evidenzen anfordern, eine Erkennungshypothese in der genehmigten Umgebung testen, die Einstufung bestätigen oder ändern und die nächste Aktion im Rahmen bestehender Berechtigungen weiterleiten.
Menschliche Überprüfung ist eine Kontrollmaßnahme, die konzipiert und getestet werden muss, keine Garantie gegen False Negatives. Ein Pilotprojekt sollte Korrekturen durch Prüfer, übersehenen Kontext, fehlerhaftes Routing und die Frage messen, ob das resultierende Erkennungs- oder Behebungsartefakt seinen regulären Validierungsprozess durchlaufen hat.
Die kleinste sinnvolle Lösung wählen
Ordnen Sie aktuelle Beispiele nach Quelltyp und identifizieren Sie eine wiederkehrende Übergabe, bei der fehlender Kontext oder Neuformatierungen eine autorisierte Entscheidung verzögern. Vergleichen Sie die vorhandenen Tools, unterstützten Connectors und das Verantwortlichkeitsmodell, bevor Sie ein neues internes Produkt vorschlagen.
Um einen ersten Automatisierungsumfang zu besprechen, beschreiben Sie eine genehmigte Quelle, das zu erstellende Artefakt, die prüfende Person und die wiederkehrende Verzögerung. Verwenden Sie bereinigte Beispiele ohne Exploit-Anleitungen, Zugangsdaten, Kundendatensätze oder privaten Code. Wir können die bestehende Konfiguration mit einer begrenzten Integration vergleichen und Berechtigungen, Evidenzfelder, Ausnahmebehandlung, Abnahmetests, Monitoring, manuelle Fallbacks und die Übergabe definieren. Die zitierten Stellenanzeigen stellen keine Nachweise über YAS-Kunden oder gemessene Einsparungen dar.
Für einen klar abgegrenzten Evidence-to-Decision-Workflow kann YAS die bestehende Konfiguration mit einer zielgerichteten individuellen Integration vergleichen und dokumentieren, was Ihr Team nach der Übergabe selbst betreibt: Unternehmen für individuelle Softwareentwicklung.
| Unternehmen | Rolle | Genaue ausgeschriebene Aufgabe | Interpretation im Rahmen des Ausschreibungstextes | Quelle / Abrufdatum |
|---|---|---|---|---|
| Notion | Security Engineer, Detection and Response | "Translate threat intelligence and adversary TTPs into durable detections, telemetry requirements, and response improvements." | Die Rolle ist dafür vorgesehen, Bedrohungsdaten und Angriffstechniken in Verbesserungen bei Erkennung, Telemetrie und Reaktion zu übersetzen; die Ausschreibung beschreibt nicht die interne Implementierung. | June 10, 2026 |
| Figma | Security Engineer | "You will also participate in operational security responsibilities like security reviews, consulting, vulnerability triage, and security incident response." | Die Rolle umfasst die Triage von Schwachstellen, Reviews und Incident Response; die Stellenausschreibung quantifiziert weder das Workflow-Volumen noch die Tool-Landschaft. | July 22, 2026 |
| Ramp | Security Engineer, Product | "Lead remediation of prioritized issues across our technology stack: collaborating with other engineers to triage and fix vulnerabilities discovered internally, through penetration testing, and through our bug bounty program" | Die Rolle koordiniert die Behebung über die angegebenen Befundquellen hinweg; die Ausschreibung belegt weder ein gemeinsames Intake-System noch eine gemessene Automatisierungslücke. | January 20, 2026 |
Einen Pilotablauf prüfen
- Wählen Sie einen freigegebenen Quellentyp – wie etwa einen Threat-Intelligence-Feed oder eine Schwachstellenmeldung – und dokumentieren Sie die erforderliche Evidenz sowie die zulässige Nutzung.
- Messen Sie die Zeitspanne vom Eingang bis zum nächsten autorisierten Artefakt, wie etwa einem Detection-Review-Protokoll oder einer verifizierten Behebungszuweisung.
- Erfassen Sie fehlende Evidenz, unklare Zuständigkeiten, widersprüchlichen Kontext und Korrekturen durch Prüfende, anstatt diese als pauschale Bearbeitungszeit zu behandeln.
- Prüfen Sie mutmaßliche Duplikate und erfassen Sie, wer sie verknüpft oder verworfen hat und welche Evidenz die Entscheidung stützte.
- Listen Sie jeden manuellen Übergang zwischen Quelle, Evidenzrecherche, Review und dem bestehenden Engineering-Zielsystem auf.
- Prüfen Sie, wie Erkennungsänderungen oder Behebungsaufgaben heute getestet, genehmigt und zurückgerollt werden; schaffen Sie nicht versehentlich einen parallelen Freigabepfad.
- Definieren Sie Zugriff, Aufbewahrung, Quellherkunft, Versionierung, Zuständigkeiten für Ausnahmen, sichere Wiederholungsversuche und manuelle Fallbacks, bevor Sie Produktiv-Sicherheitsdaten anbinden.
Lead remediation of prioritized issues across our technology stack: collaborating with other engineers to triage and fix vulnerabilities discovered internally, through penetration testing, and through our bug bounty program
FAQ
Zeigen Stellenanzeigen interne Security-Systeme?
Nein. Die Stellenausschreibungen belegen, dass diese Unternehmen Schwachstellen-Triage, die Übersetzung von Threat Intelligence und die Behebungskoordination Sicherheitsingenieuren zuweisen. Eine Stellenausschreibung umreißt Aufgabenbereiche und Anforderungen; sie beschreibt weder die interne Softwarearchitektur noch den Automatisierungsgrad oder den Reifegrad interner Tools im Detail.
Wie unterscheidet sich Threat Intelligence von Vulnerability Intake?
Behalten Sie bei Bedarf eine gemeinsame Review-Struktur bei, aber bewahren Sie quellenspezifische Evidenz und Entscheidungen. Threat Intelligence kann eine Erkennungshypothese und Telemetrieprüfung stützen; Schwachstellenbefunde erfordern eine Analyse betroffener Assets und der Ausnutzbarkeit; Incident-Datensätze erfordern möglicherweise Eindämmung und Evidenzsicherung. Ein einheitliches Schema sollte diese Unterschiede nicht verwischen.
Warum bleibt die Entscheidung beim Menschen?
Regelbasierte Prüfungen können Felder validieren und Modell-Outputs können eine Zusammenfassung entwerfen, aber beides beweist weder Ausnutzbarkeit noch geschäftliche Auswirkungen oder eine sichere Änderung im Produktivbetrieb. Eine autorisierte Fachkraft prüft Quelle sowie Kontext, testet das jeweilige Artefakt über den regulären Prozess und entscheidet über den nächsten Schritt. Eine menschliche Freigabe selbst ist jedoch weiterhin kein Beweis dafür, dass jeder Fehler gefunden wurde.
Wann ist eine begrenzte Integration sinnvoll?
Messen Sie nach dem Testen vorhandener Tools und unterstützter Konnektoren eine repräsentative Übergabe. Eine begrenzte Integration kann gerechtfertigt sein, wenn eine essenzielle Evidenzrecherche, ein typisiertes Zielsystem oder ein Ausnahmepfad weiterhin nicht verfügbar ist und das Team Zugriffskontrolle, Monitoring, Wiederherstellung und Wartung selbst verantworten kann. Wiederholtes manuelles Kopieren allein reicht ohne eine fundierte Baseline nicht aus.
Welche Schlüsse erlauben öffentliche Stellenanzeigen?
Die zitierten Aufgaben sind faktische Belege dafür, dass bestimmten Rollen die Interpretation von Bedrohungsdaten, Triage oder die Koordination von Behebungsmaßnahmen zugewiesen sind. Eine vorsichtige Ableitung kann ein allgemeines Übergabemuster erkennen lassen. Sie darf jedoch nicht behaupten, dass einem Unternehmen Software fehlt, dass es eine bestimmte Architektur nutzt, ein YAS-Kunde ist oder ein messbares Ergebnis erzielt hat, sofern separate Nachweise dies nicht belegen.