Wählen Sie ein Startup-Portal, wenn eine gemeinsame Oberfläche, spezifische Berechtigungen oder ein toolübergreifender Workflow den Besitz individueller Software rechtfertigen. Wählen Sie einen bestehenden No-Code-Stack, wenn er die erforderliche Aufgabe zu vertretbaren Kosten und mit ausreichender Kontrolle erfüllen kann. Ein hybrider Ansatz lohnt sich oft: Behalten Sie bewährte Werkzeuge bei und entwickeln Sie nur den fehlenden Workflow. Die Entscheidung hängt von den betrieblichen Anforderungen ab, nicht davon, ob individueller Code von Natur aus besser ist.
Zentrale architektonische Unterschiede in operativen Systemen
Beginnen Sie damit, eine vollständige Aufgabe zu beschreiben: Wer reicht Informationen ein, wer prüft sie, welches System führt den Datensatz und was bestätigt den Abschluss? Ein Portal ist eine Schnittstelle und Anwendungsgrenze; es kann dennoch von externen Diensten abhängen. No-Code beschreibt, wie Komponenten konfiguriert werden, nicht, ob ihr Design zuverlässig ist. Beide Ansätze können gut verwaltet oder mangelhaft gewartet sein.
Ein Tool-Stack bringt mehrere Datenmodelle, Berechtigungssysteme und Servicelimits mit sich. Das lässt sich bewältigen, wenn jeder Datensatz einen eindeutigen Eigentümer hat und Integrationen über überwachte Fehlerpfade verfügen. Probleme entstehen, wenn dasselbe Feld an mehreren Stellen ohne Konfliktregel bearbeitet wird oder niemand weiß, ob eine Übergabe abgeschlossen wurde. Ermitteln Sie diese konkreten Lücken, anstatt jeden Konnektor pauschal als fragil zu betrachten.
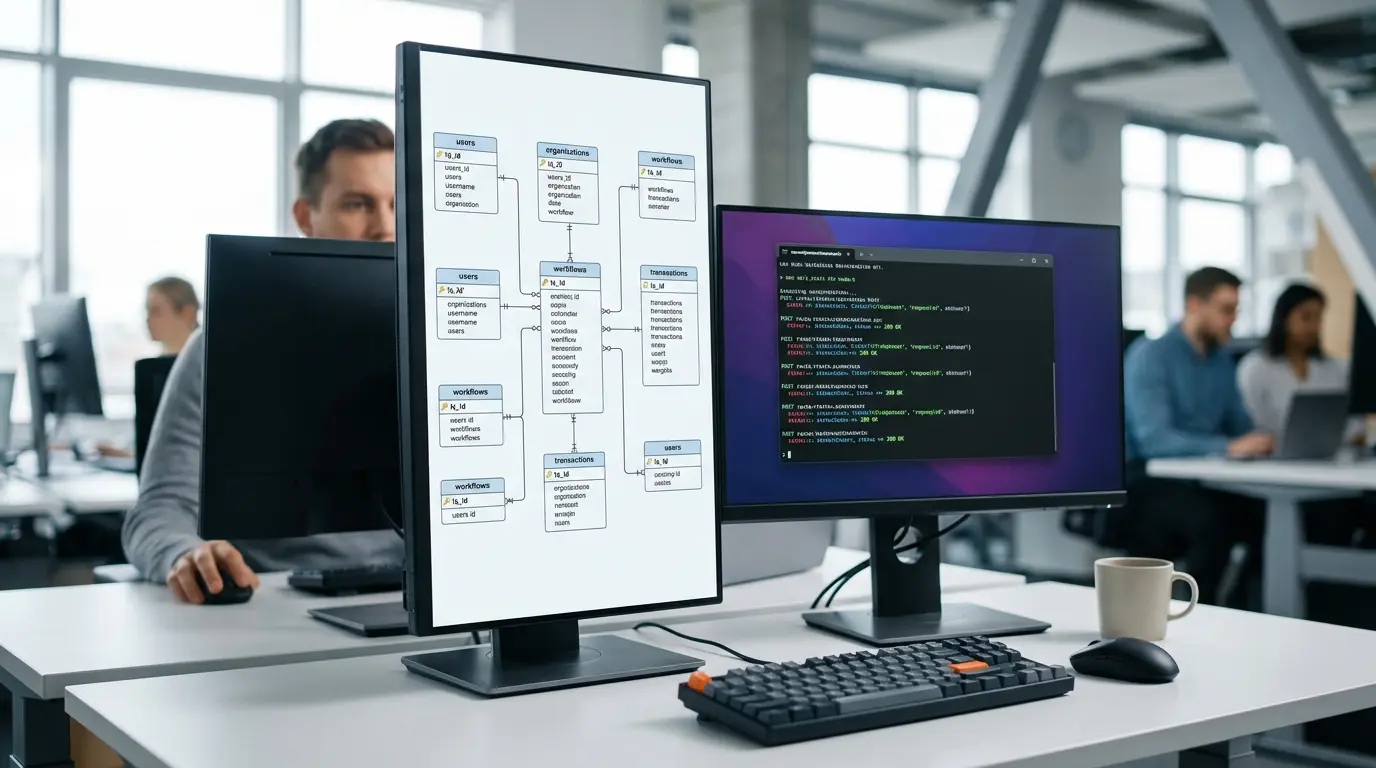
Ein individuelles Portal kann eine einheitliche Ansicht bieten und Regeln an seinen API-Grenzen durchsetzen. Es schafft jedoch nicht automatisch eine Single Source of Truth, sichere Berechtigungen oder verlässliche Leistung. Diese Eigenschaften erfordern eine explizite Implementierung und Tests. Entscheiden Sie vor der Entwicklung, welche Datensätze in das Portal gehören und welche im bestehenden CRM-, Buchhaltungs- oder Dokumentensystem führend bleiben sollen.
Datenintegrität und der Aufwand für systemübergreifende Synchronisierung
Beide Optionen erfordern einen Plan für unvollständige Abläufe. Ein Formular kann eine Anfrage annehmen, während das CRM nicht verfügbar ist, oder ein externer Schreibvorgang gelingt, bevor die Antwort verloren geht. Versehen Sie den Vorgang mit einer dauerhaften Kennung, speichern Sie dessen Status und weisen Sie ungeklärte Aufgaben einem Verantwortlichen zu. Eine Erfolgsmeldung sollte beschreiben, was tatsächlich bestätigt wurde, und nicht suggerieren, dass jeder nachgelagerte Schritt abgeschlossen ist.
Eine Datenbanktransaktion umfasst nur die Operationen innerhalb ihrer Transaktionsgrenze, keine beliebigen externen SaaS-Aufrufe. AWS beschreibt Saga-Muster als Abfolgen lokaler Transaktionen mit Fortsetzung oder Kompensation. Bei einem Portal, das mehrere Dienste nutzt, muss die Wiederherstellung über diese Grenzen hinweg konzipiert werden; eine externe E-Mail oder Zahlung wird nicht durch das Zurücksetzen einer lokalen Tabellenzeile rückgängig gemacht.
Prüfen Sie bei jeder externen Aktion die Statusabfrage, das Idempotenzverhalten und die Wiederherstellungsoptionen des Zielsystems. Entscheiden Sie, wann ein erneuter Versuch sicher ist, wann eine Kompensationsaktion zulässig ist und wann eine Person das Ergebnis manuell abgleichen muss. Wenn eine Integration die Zustellung nicht bestätigen kann, machen Sie diese Ungewissheit sichtbar. Dies sind Anforderungen, die in einem No-Code-Setup ebenso wie in einer individuellen Implementierung getestet werden müssen.
Der Leitfaden zur Erfassung von Support-Tickets bietet ein verwandtes Beispiel dafür, wie der Kontext von Anfragen über Tools hinweg erhalten bleibt. Nutzen Sie ihn, um die Übergaben aufzulisten, die Ihr eigener Prozess benötigt; er ist kein Beweis dafür, dass ein bestimmter Konnektor oder ein Portal Ihre Anforderungen bereits erfüllt.
Fehlerbehandlung und Human-in-the-Loop-Kontrollen
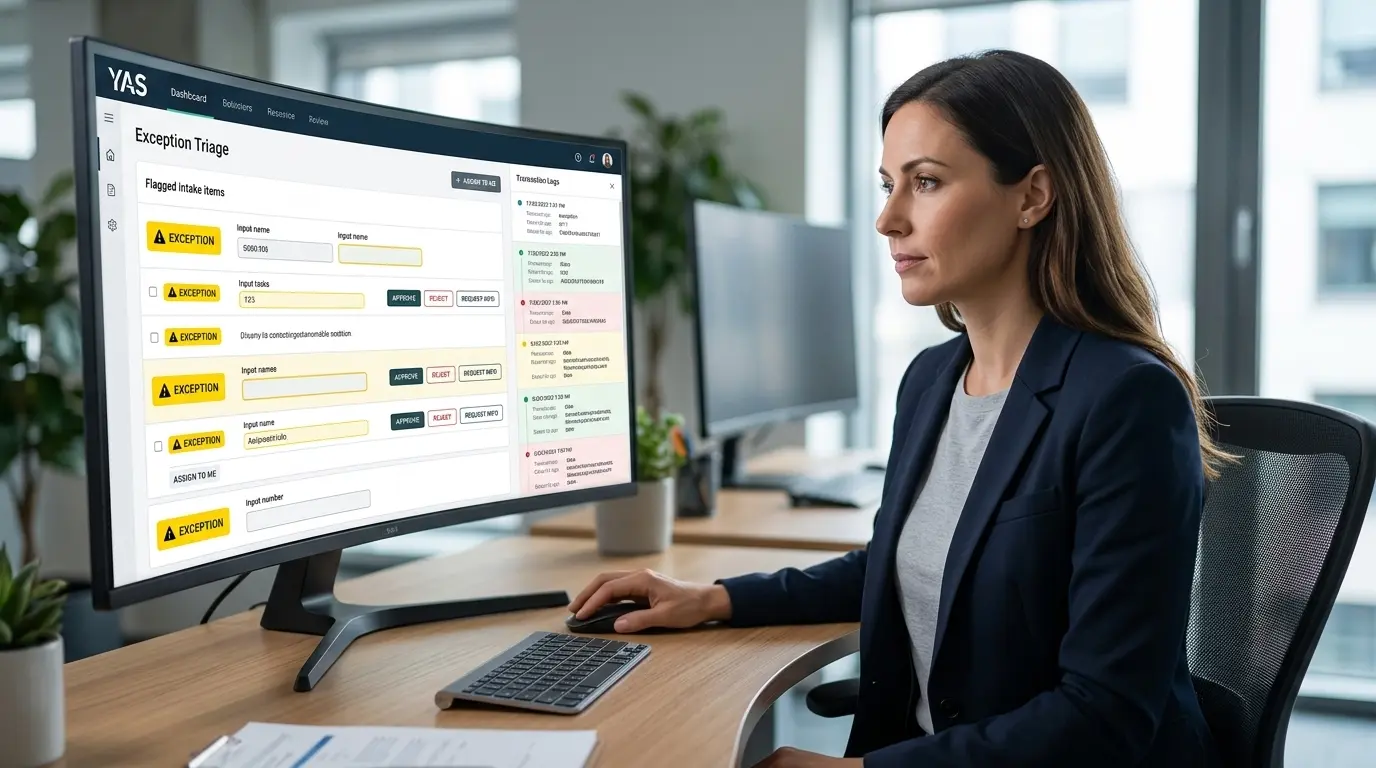
Fragen Sie sich, was abseits des Standardpfads passiert: eine doppelte Anfrage, ein fehlendes Dokument, eine strittige Änderung oder ein abwesender Prüfer. Legen Sie fest, welche Informationen ein Prüfer benötigt und welche Maßnahmen er ergreifen kann. Eine Benachrichtigung allein reicht möglicherweise nicht aus, aber ein eigenes Dashboard ist unnötig, wenn eine bestehende Warteschlange die Aufgabe bereits übersichtlich abbildet.
Automatisierungsplattformen können eine explizite Fehlerbehandlung unterstützen. So dokumentiert beispielsweise n8n Fehler-Workflows, die auf fehlgeschlagene Ausführungen reagieren und Kontext zum Fehler liefern. Der entscheidende Vergleichspunkt ist, ob der konfigurierte Workflow Ihre Fehlerfälle abdeckt, nicht die pauschale Behauptung, No-Code-Tools würden Fehler grundsätzlich lautlos verschlucken. Testen Sie die tatsächliche Konfiguration und die relevanten Tariflimits.
Ein Portal wird dann attraktiv, wenn Prüfer eine zusammenhängende Aufgabenansicht benötigen, die bestehende Tools nicht wirtschaftlich bereitstellen können: Ausgangsmaterial, vorgeschlagene Änderungen, Berechtigungen, Zuständigkeiten und ein klarer nächster Schritt. Legen Sie fest, wer den Datensatz korrigieren, genehmigen, ablehnen oder zurückstellen darf. Bestimmen Sie außerdem, was geschieht, wenn ein Fall zu lange unbearbeitet bleibt. Auch eine individuelle Benutzeroberfläche benötigt weiterhin menschliche Bearbeiter und einen Eskalationspfad.
Berechtigungsgrenzen und regulatorische Compliance
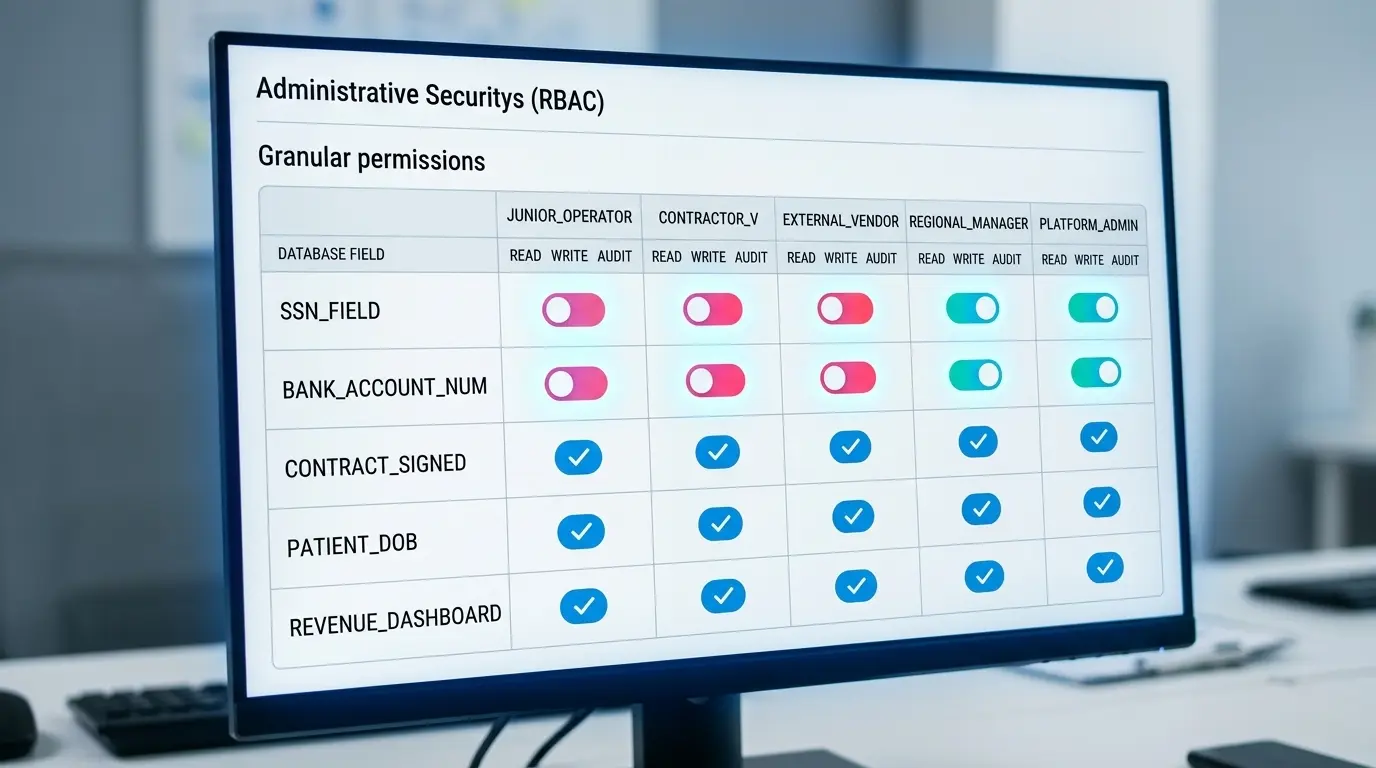
Erstellen Sie eine Berechtigungsmatrix, bevor Sie Produkte vergleichen: Welche Rollen dürfen welche Datensätze anzeigen, bearbeiten, genehmigen, exportieren oder löschen? Berücksichtigen Sie externe Dienstleister, Kunden, Automatisierungskonten und Administratoren. Testen Sie den Zugriff anschließend sowohl über die API als auch über die Benutzeroberfläche. Das Ausblenden einer Schaltfläche ist keine Autorisierungsgrenze, und ein weit gefasster Zugangsdatensatz für Integrationen kann eine sorgfältig gestaltete Maske umgehen.
Prüfen Sie bei jeder Plattform in der engeren Auswahl das aktuelle Rollenmodell, die Berechtigungen für Dienstkonten, den Audit-Verlauf und Tarifbeschränkungen. Gehen Sie nicht davon aus, dass granulare Zugriffsrechte in No-Code grundsätzlich fehlen oder in jedem Bezahlmodell enthalten sind. Umgekehrt entbindet eine Eigenentwicklung nicht von der Pflicht, Mandantentrennung, den Entzug von Zugriffsrechten und sichere Standardeinstellungen zu implementieren. Vergleichen Sie die nachgewiesenen Funktionen anhand derselben Matrix.
Legen Sie bei sensiblen Informationen fest, welche Daten erforderlich sind, wo sie gespeichert werden, wer darauf zugreifen kann und wie Aufbewahrung sowie Löschung über alle Kopien hinweg geregelt sind. Weder ein individuelles Portal noch ein gehosteter Builder ist automatisch für einen regulierten Workflow geeignet. Prüfen Sie die spezifischen Anforderungen gemeinsam mit den zuständigen Sicherheits- und Rechtsexperten, anstatt eine Architekturgattung als Nachweis für Compliance zu werten.
Wenn das fehlende Element eher eine wiederholbare, toolübergreifende Aufgabe als eine vollständige Kundenschnittstelle ist, ziehen Sie eine gezielte KI-Automatisierungsimplementierungin Betracht. KI kann bei Bedarf die Interpretation oder Vorbereitung unterstützen; für vorhersehbares Kopieren und Weiterleiten genügen mitunter einfache Standardregeln. Das Portal und die Automatisierung müssen nicht dasselbe Projekt sein.
Wartungsrealitäten und langfristige Entwicklungskosten
Vergleichen Sie die Gesamtkosten über einen realistischen Planungszeitraum: Einrichtung, Abonnements, Hosting, Integrationen, Betriebsaufwand, Wartung und die Kosten ungelöster Probleme. Legen Sie dabei Ihre erwarteten Benutzerzahlen, Arbeitslasten und Speichermengen zugrunde – statt der pauschalen Annahme, eine bestimmte Architektur werde bei zunehmender Skalierung automatisch günstiger. Berücksichtigen Sie, wer Ausfälle analysiert und wie schnell der Normalbetrieb wiederhergestellt werden kann.
Ein konfigurierter Stack hängt von Plattformänderungen, dem API-Verhalten und Tariflimits ab. Ein individuelles System bringt zusätzliche Verantwortung für Anwendungscode, Aktualisierungen von Abhängigkeiten, Deployments, Backups und Wiederherstellung mit sich. Beide Ansätze können dennoch von denselben externen Diensten abhängig sein. Verlangen Sie eine realistische Schätzung für Anpassungen und eine Wiederherstellungsdemonstration, nicht nur den reinen Angebotspreis für die Ersterstellung.
Klären Sie die Eigentums- und Zugriffsrechte in der Vereinbarung: Zugriff auf Repositories und Deployments, Zuständigkeiten für Umgebungen, Betriebsdokumentation, Exportformate und Supportregelungen. Die Bezahlung einer individuellen Entwicklung begründet diese Bedingungen nicht automatisch. Testen Sie bei gehosteten Tools vorab, ob sich Ihre tatsächlichen Datensätze und Anhänge in einem nutzbaren Format exportieren lassen, bevor Sie sich auf eine spätere Migration verlassen.
Unser Leitfaden zu schneller Entwicklung versus tragfähiger Architektur behandelt schrittweise Entscheidungen. Ein kurzlebiger Prototyp darf bewusst eingeschränkt sein, doch sollten seine Grenzen und die Kriterien für eine Ablösung dokumentiert werden. Vermeiden Sie es, das Team von einem Prototyp abhängig zu machen, für dessen Betrieb niemand verbindlich zuständig ist.
Wie individuelle Softwareentwicklung spezifische Workflow-Anforderungen löst
Ein individueller Workflow lohnt die Prüfung, wenn eine konkrete Anforderung im bestehenden Setup wiederholt teuer oder unmöglich umzusetzen ist. Das kann ein kundenbezogener Freigabeprozess sein, eine aufgabenbezogene Schnittstelle über mehrere Systeme hinweg oder eine Berechtigungsgrenze, die vorhandene Tools nicht durchsetzen können. Eine Individualentwicklung beseitigt jedoch weder externe API-Limits noch jegliches Betriebsrisiko.
YAS kann ein Portal, eine Integration oder einen kontrollierten KI-Workflow um diese fehlende Funktion herum konzipieren und implementieren. Beginnen Sie mit einem einzelnen Prozess, den aktuellen Tools, dem ungefähren Volumen und dem konkreten Hindernis. Wir können eine reine Konfiguration, eine kleine individuelle Zwischenschicht und einen umfassenderen Neubau vergleichen, bevor wir den Umsetzungsumfang festlegen. Für die erste Anfrage sind weder Zugangsdaten noch Kundendatensätze erforderlich.
Ein Angebot sollte die unterstützten Rollen, die Datenhoheit, Integrationen, Fehlerbehandlung, Abnahmetests und Übergabeverantwortlichkeiten festhalten. Vereinbaren Sie, welche bestehenden Tools bleiben, was migriert und was ausgeklammert wird. Wartung und laufender Support erfordern eine explizite Regelung. Eine funktionierende erste Version sollte zunächst ein klar umrissenes Problem lösen, bevor sie zum Ersatz für den gesamten Stack wird.
Wenn Interpretationsbedarf Teil der Lücke ist, hilft der Vergleich zwischen Agenten und Workflows dabei, Modellvorschläge von kontrollierter Ausführung zu trennen. Führen Sie einen Agenten nicht nur deshalb ein, damit ein Portal fortschrittlicher wirkt. Eine stabile Statusregel oder eine übersichtlichere Prüfansicht sind oft die sinnvollere Verbesserung.
Praxisbeispiel: Ein Freigabeprozess für Kunden
Dies ist ein illustratives Entscheidungsszenario, kein umgesetztes Kundenprojekt und kein Versprechen von Einsparungen. Angenommen, ein Serviceteam sammelt Kundendokumente, prüft diese auf Vollständigkeit und holt vor Arbeitsbeginn eine Freigabe ein. Das aktuelle Setup umfasst ein Formular, einen geteilten Speicher und ein CRM. Kunden fragen wiederholt nach, welche Version freigegeben ist, während Mitarbeiter Statusangaben manuell zwischen Tools übertragen.
Beibehalten und konfigurieren: Prüfen Sie zuerst, ob vorhandene Kundenansichten und Berechtigungseinstellungen die korrekte Dokumentversion und den Freigabestatus anzeigen können. Definieren Sie klare Verantwortlichkeiten und eine Warteschlange für Ausnahmefälle. Wenn Kunden und Mitarbeiter die Aufgabe ohne verdecktes manuelles Kopieren erledigen können, ist ein neues Portal womöglich gar nicht nötig.
Ein fokussiertes Portal ergänzen: Bleibt der Ablauf für Kunden fragmentiert, bauen Sie ausschließlich einen authentifizierten Zugang zum jeweiligen Vorgang, eine versionierte Dokumentprüfung und ein Freigabeprotokoll. Belassen Sie die Abrechnung im bestehenden System. Definieren Sie, welcher Status dem CRM und welche Freigabenachweise dem Portal unterliegen; vermeiden Sie, dass beide Systeme dasselbe Feld unabhängig voneinander überschreiben.
Vor der Erweiterung testen: Testen Sie eine reguläre Freigabe, ein nach der Freigabe überarbeitetes Dokument, eine doppelte Einreichung, einen unberechtigten Kunden, einen abwesenden Prüfer und eine Zeitüberschreitung nach dem CRM-Update. Stellen Sie sicher, dass kein Kunde Einblick in die Unterlagen eines anderen erhält und eine frühere Freigabe nicht automatisch für eine geänderte Version gilt. Migrieren Sie historische Anhänge erst dann vollständig, wenn dieser abgegrenzte Ablauf die vereinbarten Kriterien erfüllt.
Ein sinnvolles erstes Ergebnis ist ein freigegebener Workflow mit nachgewiesenem kritischen Pfad, gefolgt von einem Umsetzungsvorschlag bei Bedarf. Vergleichen Sie Einrichtungsaufwand, Aufwand für Kunden, manuelle Prüfschritte und Wartungspflichten. Die Entscheidung kann auf eine Konfiguration, eine Hybridlösung oder ein Portal fallen; das Szenario kürt keinen universellen Sieger.
Entscheidungsmodell: die kleinste ausreichende Architektur wählen
Vier Fragen zeigen, ob ein No-Code-Stack noch ausreicht oder ein Portal geprüft werden sollte. Die Antworten definieren eine Prüfgrenze und sind keine automatische Bauempfehlung.
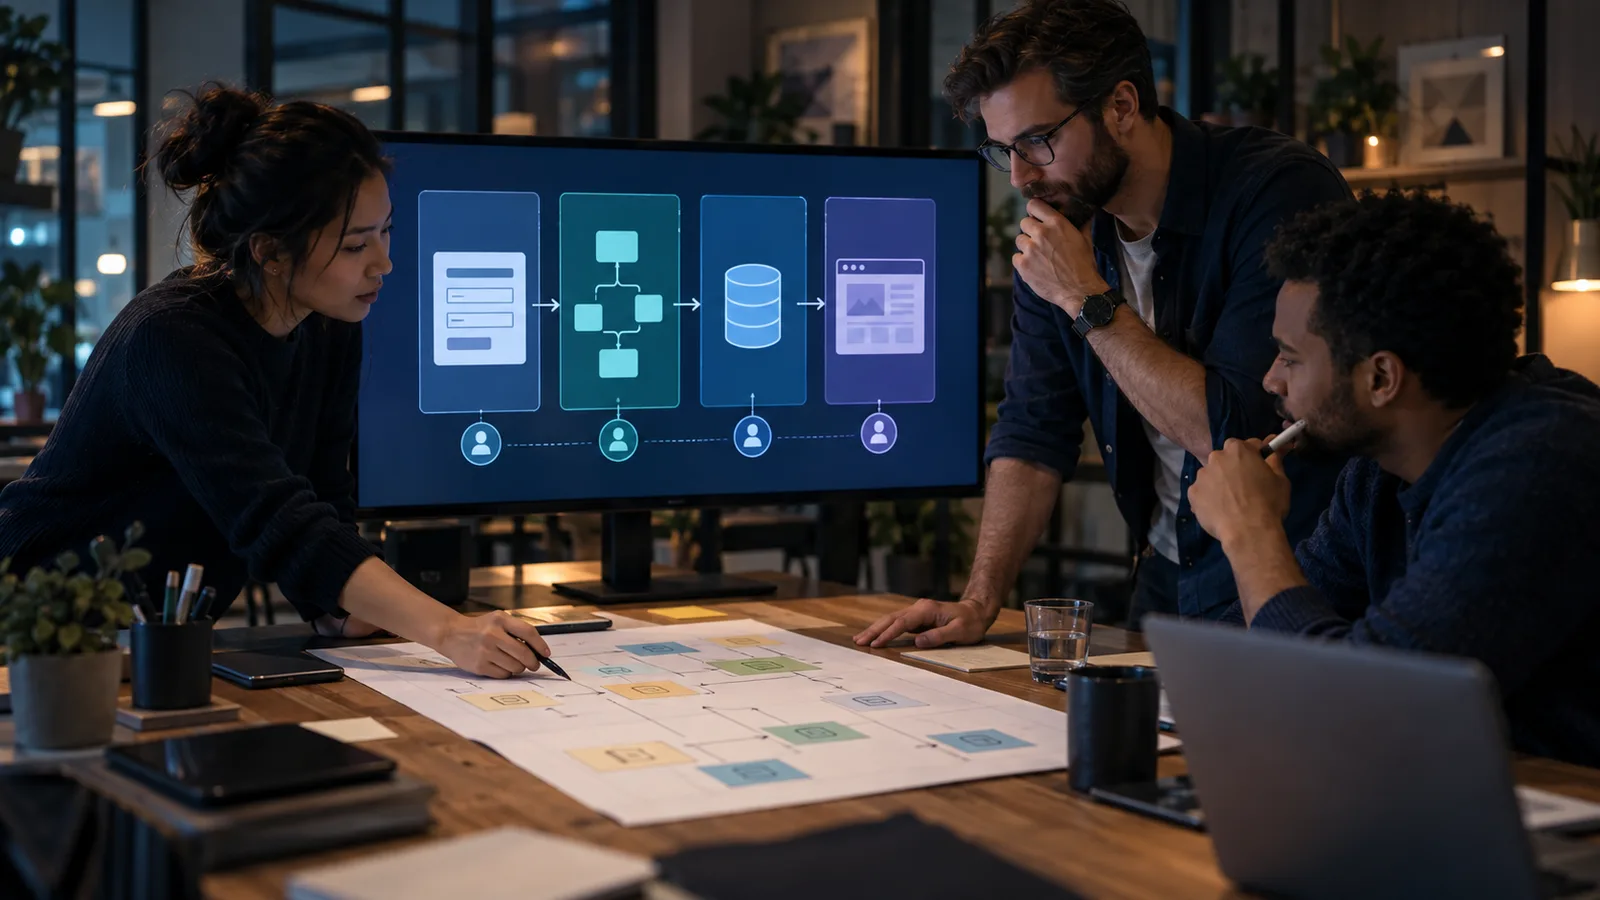
- Führender Datensatz. Wenn mehrere Teams einen aktuellen gemeinsamen Datensatz benötigen, gehören Synchronisierung und Abgleich zum Entwurf; eine vorübergehende Eingabe für ein Team braucht möglicherweise kein Portal.
- Berechtigungen und Folgen. Standardisierte Freigaben mit geringem Risiko können in konfigurierten Tools bleiben; Feldzugriffe, folgenreiche Aktionen oder komplexe Ausnahmen brauchen ein stärkeres Berechtigungsmodell.
- Änderungsrate und Wiederholungsvolumen. Ändert sich die Richtlinie wöchentlich, muss das System leicht anpassbar bleiben. Individuelle Entwicklung lohnt eine Prüfung erst, wenn die Kernaufgabe testbar stabil ist und regelmäßig anfällt.
- Verantwortung und Wiederherstellung. Benennen Sie Zuständige für Ausnahmen, Zugriffe, Support und fehlgeschlagene Schreibvorgänge. Ohne Betriebsverantwortung beseitigt ein eigenes Portal diese Lücke nicht.
Wählen Sie die kleinste Architektur, die Datensatz, Berechtigungen und Wiederherstellungspfad schützt. Prüfen Sie die Entscheidung erneut, wenn sich diese Fakten ändern, statt No-Code oder Individualsoftware als dauerhafte Identität zu behandeln.
Grenzen und Eignung
Starten Sie keine vollständige Portalentwicklung, solange sich der Kernprozess wöchentlich ändert, erforderliche Zugriffe ungeklärt sind oder sich niemand für das Ergebnis verantwortlich zeichnet. Testen Sie zuerst das Angebot und das Betriebsmodell. Ein konfigurierter Stack kann sich nach der Validierung ebenfalls als dauerhafte Lösung bewähren, sofern Kontrollmöglichkeiten, Kosten und Benutzerfreundlichkeit weiterhin passen; er ist nicht auf Wegwerf-Prototypen beschränkt.
Ziehen Sie einen hybriden Ansatz in Betracht, wenn ein kleiner Teil des Prozesses den Großteil der Reibung verursacht. Behalten Sie das funktionierende CRM- oder Abrechnungssystem bei, ergänzen Sie eine passende Schnittstelle oder Integration und begrenzen Sie redundante Datenhaltung. Da hierbei dennoch eine Integrationsgrenze entsteht, müssen Synchronisation und Wiederherstellung geregelt sein. Eine kleinere Eigenentwicklung lohnt sich nur dann, wenn sie die tatsächliche Lücke schließt – nicht, wenn sie lediglich eine weitere Prüfstelle schafft.
Sammeln Sie vor der Entscheidung eine Stichprobe regulärer sowie außergewöhnlicher Vorgänge, prüfen Sie Zugriffsbeschränkungen und vergleichen Sie für jede Option dieselben Abnahmekriterien. Ein favorisierter Entwurf, der sein kritisches Berechtigungs- oder Wiederherstellungsverhalten nicht unter Beweis stellen kann, ist noch nicht ausgereift. Nutzen Sie diese Erkenntnisse, um den Umfang der Erstveröffentlichung einzugrenzen, und halten Sie einen dokumentierten Ausstiegs- oder Rollback-Plan bereit.
| Entscheidung | Individuelles Portal | Bestehender Stack | Abnahmefrage |
|---|---|---|---|
| Datenhoheit | Führende Datensätze festlegen und Konfliktregeln implementieren | Datensatz-Zuständigkeiten und Integrationsverhalten der einzelnen Tools prüfen | Kann das Team ein unvollständiges Update nachvollziehen und abgleichen? |
| Überprüfung | Die erforderliche Operator-Ansicht erstellen oder integrieren | Verfügbare Warteschlangen und Fehlerpfade konfigurieren und testen | Kann ein Verantwortlicher eine Ausnahme mitsamt ihrem Kontext auflösen? |
| Berechtigungen | Serverseitige Zugriffsgrenzen implementieren und testen | Aktuelle Produkt- und Tarif-Funktionen verifizieren | Können unbefugte Rollen über irgendeinen Pfad auf Datensätze zugreifen? |
| Kosten und Kapazität | Entwicklung, Infrastruktur, Support und API-Limits einbeziehen | Nutzer, Nutzungslimits, Konfiguration und Betreuungsaufwand einbeziehen | Passt die erwartete Auslastung ins Gesamtbudget? |
| Änderung und Ausstieg | Code-Zugriff, Datenexport und Wartungszuständigkeiten vereinbaren | Exporte testen und Plattformabhängigkeiten dokumentieren | Wer kann die nächste Änderung vornehmen oder die Datensätze migrieren? |
Evaluierungs-Checkliste für Entscheidungen zur Systemarchitektur
- Alle aktuellen operativen Schritte, Dateneingaben, externen Software-Endpunkte und manuellen Prüfpunkte erfassen.
- Das monatliche Transaktionsvolumen quantifizieren und API-Ratenbegrenzungen von Drittanbietern sowie wiederkehrende Konnektorkosten bewerten.
- Data Governance und regulatorische Anforderungen bezüglich Datenschutz, Zugriffskontrolle und Datenaufbewahrung prüfen.
- Häufige Sonderfälle identifizieren und den operativen Aufwand für die manuelle Fehlerbereinigung über bestehende Tools hinweg beziffern.
- Prüfen, ob der zentrale Geschäftsworkflow proprietäre Logik erfordert, die Standardsoftware nicht ausführen kann.
- Interne technische Kapazitäten zur Wartung von Drittanbieter-Konnektoren im Vergleich zu dedizierten Code-Repositories ermitteln.
- Eine schrittweise Implementierungs-Roadmap erstellen, die risikoreiche operative Schritte vor der vollständigen Portal-Migration isoliert.
Nachhaltige operative Skalierung hängt davon ab, ob Ihre Softwarearchitektur Ausnahmen als routinemäßige Geschäftsereignisse oder als unerwartete technische Fehler behandelt.
FAQ
Wann ist ein modular zusammengestellter Tool-Stack einem individuellen Portal vorzuziehen?
Nutzen Sie einen bestehenden Stack, wenn dessen konfigurierter Workflow die Aufgabenstellung, Zugriffsgrenzen, Wiederherstellungsanforderungen und das laufende Budget erfüllt. Dies kann während der Validierung oder im späteren Betrieb der Fall sein. Überprüfen Sie dies regelmäßig bei sich ändernden Anforderungen, ohne davon auszugehen, dass ein höheres Volumen allein schon individuelle Software erfordert.
Was ist das wichtigste Betriebsrisiko bei der Skalierung mit Drittanbieter-Konnektoren?
Das Risiko besteht in unbemerkten Teilabschlüssen über Systeme hinweg, insbesondere wenn Zuständigkeiten, Statusprüfungen und Wiederherstellungsregeln fehlen. Dies betrifft auch individuelle Portale, die externe APIs nutzen. Achten Sie auf Empfangsbestätigungen des Zielsystems, sichere Wiederholungsversuche, Datenabgleiche und eine verantwortliche Person für ungelöste Vorgänge.
Wie handhabt ein individuelles Startup-Portal die manuelle Überprüfung von Grenzfällen?
Es kann eine Prüfansicht mit Nachweisen, Änderungsvorschlägen und autorisierten Aktionen bereitstellen, doch müssen diese Funktionen spezifiziert, implementiert und getestet werden. Eine bestehende Warteschlange kann bereits ausreichen. Vergleichen Sie, was die zuständige Person tatsächlich tun kann, einschließlich Korrekturen, Eskalation und Vertretungsregelungen.
Wie sollten Berechtigungen zwischen einem Portal und mehreren SaaS-Anwendungen verglichen werden?
Mehrere Anwendungen können unterschiedliche Rollen und Berechtigungsumfänge aufweisen, sodass dieselbe Geschäftsregel an jeder Schnittstelle überprüft werden muss. Einige Plattformen bieten granulare Kontrollen, manche Tarife sind jedoch möglicherweise ungeeignet. Ein individuelles Portal erfordert zudem serverseitige Autorisierung, Isolationstests und einen rechtzeitigen Zugriffsentzug.
Wie entstehen technische Schulden in zusammengestellten Automatisierungs-Workflows?
Undokumentierte Regeln, unnötige Duplizierung, unzureichende Tests und Abhängigkeiten ohne klare Zuständigkeit führen sowohl in konfigurierten als auch in individuell entwickelten Systemen zu technischen Schulden. Führen Sie eine Übersicht wichtiger Daten und Aktionen, dokumentieren Sie Verantwortlichkeiten für Änderungen und testen Sie die Wiederherstellung. Wählen Sie eine Architektur, die Ihr Team betreiben kann, anstatt anzunehmen, dass Code oder No-Code technische Schulden von vornherein verhindert.